Wissensdatenbank
1 000 FAQs, 500 Anleitungen und erläuternde Videos. Hier gibt es nur Lösungen!
Dieser Leitfaden schlägt Lösungen zur Behebung häufiger Probleme und Fehler vor, die auftreten können, wenn Sie versuchen, Ihre Website in https anzuzeigen, nachdem Sie ein SSL-Zertifikat aktiviert haben.
Der Webbrowser zeigt automatisch die HTTP-Version der Website an, wenn Sie versuchen, über HTTPS darauf zuzugreifen.
Es wird empfohlen, die folgenden Schritte auszuführen:
- Löschen Sie den Cache Ihrer Anwendungen oder Ihrer Website.
- Überprüfen Sie, ob die Seiten und Skripte der Website keine Weiterleitungen zur
http-Version der Website enthalten. - Überprüfen Sie, ob die Datei
.htaccessder Website keine Weiterleitungen zurhttp-Version der Website enthält. - Legen Sie die
https-Adresse der Website als Standardadresse fest:
Die Website wird nicht korrekt angezeigt (fehlende Bilder, nicht unterstützte Stylesheets usw.) oder es wird eine Warnmeldung in der Adressleiste angezeigt.
Es wird empfohlen, die folgenden Schritte auszuführen:
- Leeren Sie den Cache Ihrer Anwendungen oder Ihrer Website.
- Überprüfen Sie, ob die Seiten und Skripte nicht auf externe Ressourcen über
httpverweisen; die Website whynopadlock.com kann Ihnen dabei helfen, die unsicheren Elemente Ihrer Website zu identifizieren. - Lesen Sie auch diesen anderen Leitfaden zu diesem Thema.
„Diese Webseite enthält eine Weiterleitungsschleife“, „ERR_TOO_MANY_REDIRECTS“
Wenn Ihr Webbrowser diese Fehlermeldung anzeigt, wird empfohlen, die folgenden Schritte auszuführen:
- Wenn die Website mit einer Webanwendung wie WordPress oder Joomla betrieben wird, deaktivieren Sie die Erweiterungen einzeln, um diejenige zu identifizieren, die das Problem verursacht.
- Überprüfen Sie, ob die Seiten und Skripte der Website keine Weiterleitungen zur http-Version der Website enthalten.
- Versuchen Sie, HSTS zu deaktivieren.
- Wenn Prestashop verwendet wird, muss SSL auf allen Seiten aktiviert werden:
- Fügen Sie Ihre SSL-Domain hinzu:
- Gehen Sie zu Einstellungen > SEO & URLs.
- Geben Sie im Abschnitt „URL des Shops“ die Adresse Ihrer Website in das Feld „SSL-Domain“ ein (ohne
https://, nurwww.domain.xyz).
- Aktivieren Sie SSL:
- Gehen Sie zu Einstellungen > Allgemeine Einstellungen.
- Klicken Sie oben auf der Seite auf „Klicken Sie hier, um das HTTPS-Protokoll zu verwenden, bevor Sie den SSL-Modus aktivieren.“
- Eine neue Seite wird geöffnet, auf der Ihre Website in der sicheren HTTPS-Version angezeigt wird.
- Erzwingen Sie die Verwendung von SSL für die gesamte Website:
- Gehen Sie zurück zu Einstellungen > Allgemeine Einstellungen.
- Setzen Sie die Option „SSL aktivieren“ auf JA.
- Setzen Sie auch „Die Verwendung von SSL für alle Seiten erzwingen“ auf JA.
- Fügen Sie Ihre SSL-Domain hinzu:
Ein altes SSL-Zertifikat wird angezeigt – SSL-Cache leeren
Webbrowser speichern SSL-Zertifikate im Cache, um die Navigation zu beschleunigen. Normalerweise ist das kein Problem. Wenn Sie jedoch Seiten für Ihre Website entwickeln oder ein neues Zertifikat installieren, kann der SSL-Status des Browsers Sie stören. Beispielsweise sehen Sie möglicherweise nicht das Schlosssymbol in der Adressleiste des Browsers, nachdem Sie ein neues SSL-Zertifikat installiert haben.
Das Erste, was in diesem Fall zu tun ist, ist sicherzustellen, dass die Domain auf die IP-Adresse des Servers verweist (A- und AAAA-Einträge). Wenn weiterhin das falsche SSL-Zertifikat zurückgegeben wird, leeren Sie den SSL-Cache:
- Chrome: Gehen Sie zu den Einstellungen und klicken Sie auf Einstellungen. Klicken Sie auf Erweiterte Einstellungen anzeigen. Klicken Sie unter Netzwerk auf Proxy-Einstellungen ändern. Das Dialogfeld Interneteigenschaften wird angezeigt. Klicken Sie auf die Registerkarte Inhalt. Klicken Sie auf SSL-Status löschen und dann auf OK. Weitere Informationen finden Sie in diesem anderen Leitfaden.
- Firefox: Gehen Sie zu Verlauf. Klicken Sie auf Neuesten Verlauf löschen und wählen Sie dann Aktive Verbindungen aus. Klicken Sie anschließend auf Jetzt löschen.
Verlust der CSS-Formatierung
Wenn die Website ohne CSS-Formatierung angezeigt wird, analysieren Sie das Laden der Seiten mit der Browserkonsole. Möglicherweise finden Sie dort Fehler im Zusammenhang mit gemischten Inhalten (mixed content) in Bezug auf Ihre .css-Dateien, die behoben werden müssen, damit diese wieder korrekt geladen werden.
Cloudflare
Wenn Sie Cloudflare verwenden, lesen Sie bitte diese weitere Anleitung dazu.
Link zu dieser FAQ: https://faq.infomaniak.com/2131
War diese FAQ nützlich?
Vielen Dank, dass Sie Infomaniak gewählt haben, um Ihre Websites mit einem EV- oder DV-SSL-Zertifikat von Sectigo abzusichern.
Ein SSL-Zertifikat sichert alle Datenübertragungen zwischen Ihrem Server und Ihren Besuchern, zeigt ein Schlosssymbol an und fügt https zu Ihrer Website hinzu.
Wichtige SSL-Anleitungen
- Ein SSL-EV-Zertifikat von Sectigo bestellen
- Den Unterschied zwischen einem EV- und einem DV-Zertifikat verstehen
- Ein Sectigo-Zertifikat auf einer externen Website verwenden (anderer Hoster)
- Die Sectigo-Garantie für SSL-Zertifikate verstehen
- Ein Problem mit SSL/https beheben
- Ein kostenloses Let's Encrypt SSL-Zertifikat für eine Website installieren
- Ein kostenloses "Wildcard"-SSL-Zertifikat installieren
- Ein SSL-Zertifikat deinstallieren
- Ein Let's Encrypt SSL-Zertifikat aktualisieren (z. B. nach dem Hinzufügen/Entfernen von Aliasen)
Weitere Hilfe
- Lesen Sie alle FAQs zu SSL durch.
- Infomaniak-Support kontaktieren
Link zu dieser FAQ: https://faq.infomaniak.com/2312
War diese FAQ nützlich?
Dieser Leitfaden erläutert die wichtigsten Unterschiede zwischen einem EV- und einem DV-Zertifikat.
SSL-Zertifikate vom Typ EV: für Unternehmen
Das SSL EV-Zertifikat von Sectigo kann nur an in einem offiziellen Register eingetragene Unternehmen ausgestellt werden.
Es bietet das höchste Maß an Vertrauen für Ihre Kunden und bietet einzigartige Vorteile zusätzlich zu den Vorteilen eines DV-Zertifikats:
- Schloss in der Navigationsleiste
- Dynamisches Siegel für sichere Website
- Validierung Ihres Domainnamens
- manuelle Überprüfung der Kontakt- und Unternehmensdaten
- Garantie von bis zu 1.750.000 $ für Endbenutzer
- 7-Tage-Support
Die Aktivierung eines SSL-EV-Zertifikats kann bis zu 24 Stunden dauern und erfordert Maßnahmen Ihrerseits.
SSL-DV-Zertifikate: für Unternehmen und Privatpersonen
Das DV-Zertifikat von Sectigo ist für Privatpersonen und Unternehmen verfügbar. Es bietet nicht alle oben genannten Vorteile, bietet aber zusätzliche Vorteile gegenüber den kostenlosen SSL-Zertifikaten von Let's Encrypt:
- dynamisches Siegel für sichere Websites
- Validierung Ihres Domainnamens
- Garantie von bis zu 10.000 $ für Endbenutzer
- 7 Tage die Woche Support
Die Aktivierung eines SSL-DV-Zertifikats erfolgt umgehend.
Was ist mit den Let’s Encrypt-Zertifikaten?
Ein kostenloses Let’s Encrypt-Zertifikat bietet den gleichen Verschlüsselungsgrad wie ein EV- oder DV-Zertifikat. Let’s Encrypt-Zertifikate bieten jedoch nicht die folgenden Vorteile:
- manuelle Überprüfung der Angaben und der Echtheit Ihres Unternehmens (EV)
- Garantie für Endbenutzer im Falle von Betrug (EV/DV)
- Unterstützung bei Fragen
Zusammenfassend lässt sich sagen, dass die Zertifikate von Let's Encrypt die Verschlüsselung der Kommunikation zwischen Ihren Nutzern und Ihrer Website gewährleisten, aber sie garantieren den Internetnutzern nicht, dass sie sich auf einer legitimen Website befinden, deren Identität von einer Zertifizierungsstelle authentifiziert wurde.
Link zu dieser FAQ: https://faq.infomaniak.com/2306
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sieden Hauptdomainnamen ändern, der einer Website zugeordnet ist (ausgenommen das Starter-Hosting) wird bei Infomaniak gehostet, falls Sie beispielsweise den Namen Ihres Unternehmens ändern oder die Schreibweise anpassen möchten.
Einleitung
- Es ist nicht möglich, einfach die Schreibweise des betreffenden Domainnamens zu ändern.
- Sie müssen den neuen Domainnamen besitzen und ihn anstelle des aktuellen Domainnamens durch eine Umstellung installieren (siehe unten).
- Nachdem Sie die Domain angepasst haben, müssen Sie möglicherweise auch den Inhalt der Website anpassen.
- Sie können auch Ihren Webhosting-Produktnamen im Infomaniak Manager ändern, aber die Änderung des Namens eines Hostings hat keinerlei Auswirkungen auf die URLs der Websites.
- Bei diesem Vorgang werden die Statistiken zurückgesetzt.
Ändern Sie den Domainnamen der Website
Voraussetzungen
- Bereiten Sie die neue Domain vor (falls erforderlich müssen Sie diese erwerben).
- Installieren Sie ein gültiges SSL-Zertifikat, andernfalls wird die Weiterleitung nicht angeboten.
- Wenn die gewünschte Änderung eher vom Typ „Subdomain“ zu „Hauptdomain“ ist (z. B.
dev.domain.xyz→domain.xyz), lesen Sie bitte diese andere Anleitung.
Um den Ihrem Website zugewiesenen Domainnamen durch einen anderen zu ersetzen:
- Klicken Sie hier, um die Verwaltung Ihrer Website im Infomaniak Manager aufzurufen (Benötigen Sie Hilfe?).
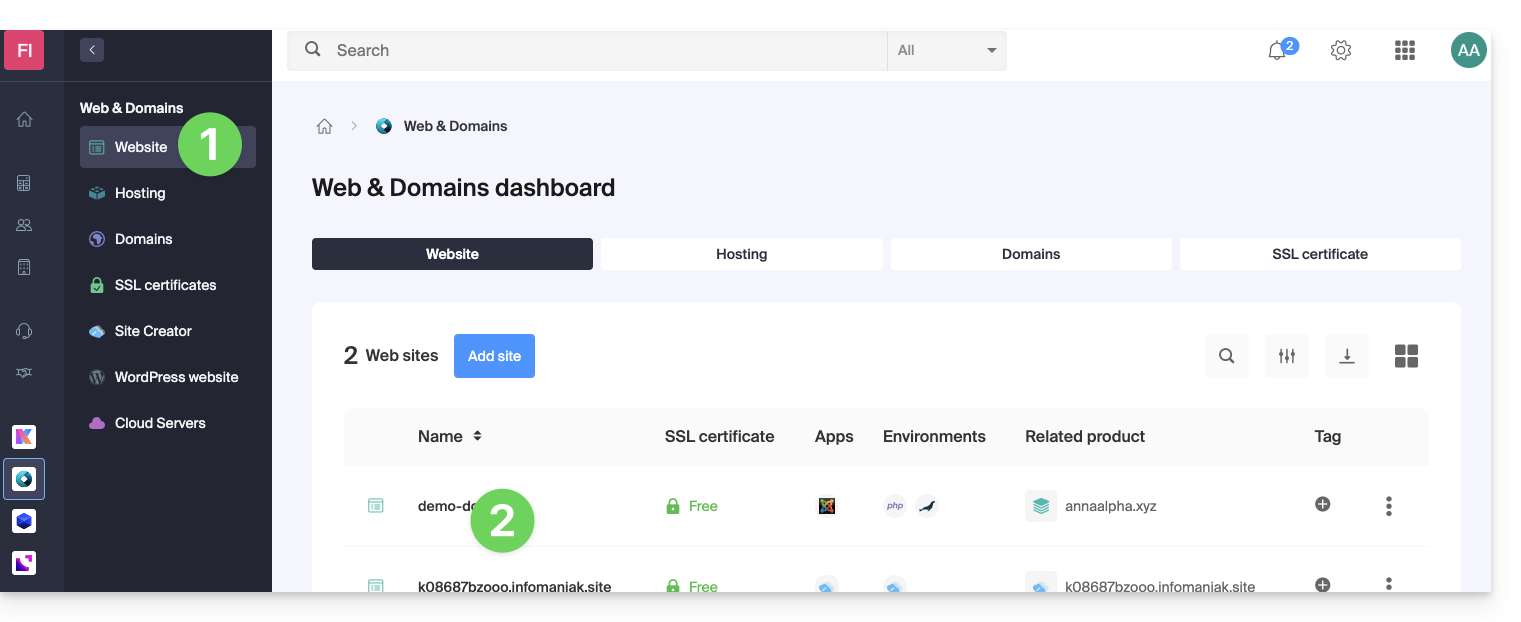
- Klicken Sie direkt auf den Namen der betreffenden Website:
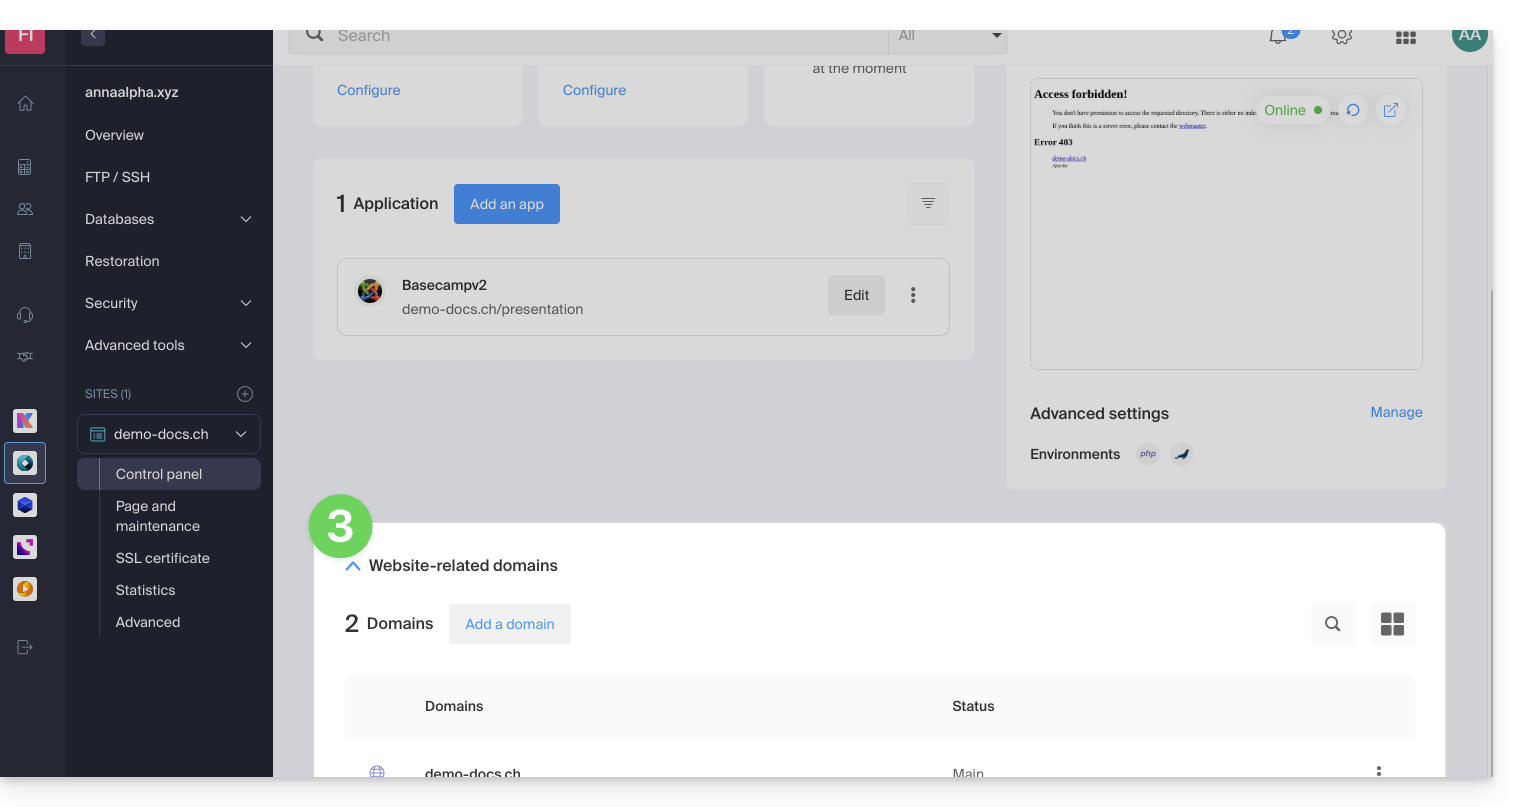
- Klicken Sie anschließend auf den Pfeil , um den Bereich Domains dieser Website aufzuklappen:
- Lesen Sie sich diese andere Anleitung durch (insbesondere den Abschnitt Voraussetzungen), um den neuen Domainnamen mit Ihrer Website zu verknüpfen:
- Dieser neue verknüpfte Domainname wird den aktuellen Hauptdomainnamen nach der unten durchzuführenden Umstellung ersetzen.
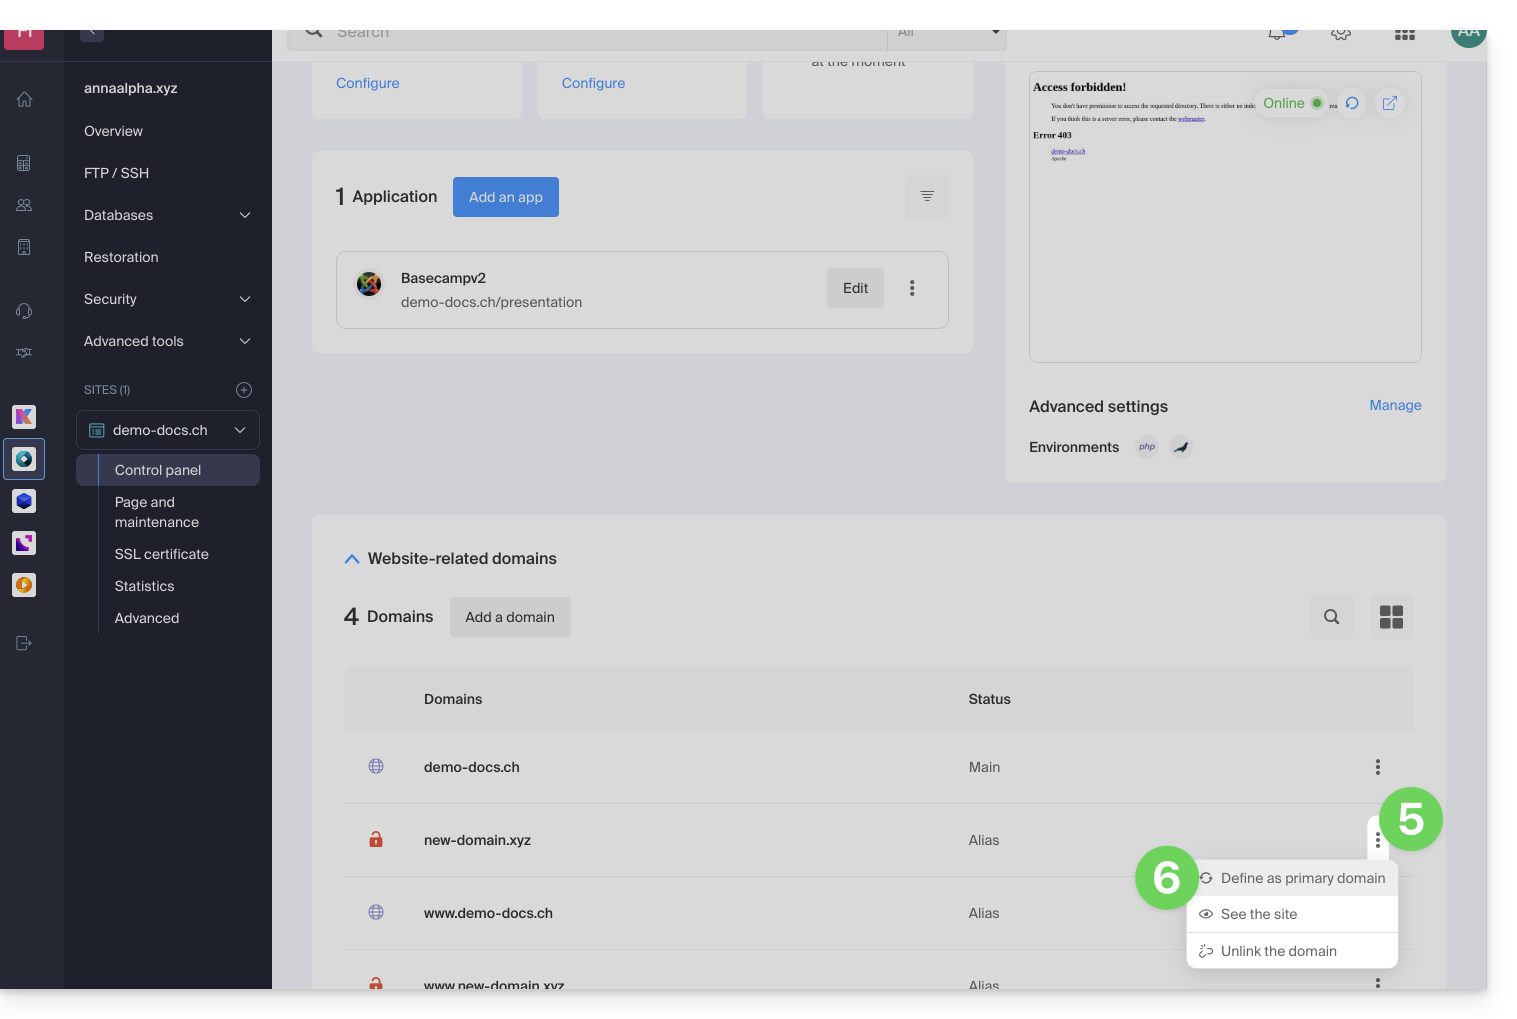
- Sobald der neue Domainname mit Ihrer Website verknüpft ist, klicken Sie auf das Aktionsmenü ⋮ rechts neben diesem.
- Wählen Sie Als Hauptdomain festlegen:
- Entfernen Sie gegebenenfalls den alten Domainnamen und seine Varianten, die zu Alias-Domains (und nicht mehr zu Hauptdomains) geworden sind.
Wenn Sie ein SSL-Zertifikat verwenden, müssen Sie es aktualisieren, damit es die hinzugefügten Aliasse enthält.
Wenn Sie die Option für eine dedizierte IP-Adresse verwenden, müssen Sie diese deinstallieren und anschließend neu installieren, nachdem Sie die gewünschten Änderungen vorgenommen haben.
Den Inhalt der Website an den neuen Namen anpassen
In einigen Fällen Die Webanwendung, die für die Entwicklung der Website verwendet wird, muss einige Anpassungen erfahren, um mit dem neuen Domainnamen zu funktionieren. Klicken Sie auf den Link, der sich auf die Entwicklung Ihrer Website bezieht, um den Inhalt anzupassen:
Link zu dieser FAQ: https://faq.infomaniak.com/2070
War diese FAQ nützlich?
Dieser Leitfaden erläutert die Unterschiede zwischen den Webhosting-Angeboten von Infomaniak, damit Sie die beste Lösung für Ihre IT-Anforderungen auswählen können.
Wenn Sie Ihre E-Mails hosten möchten, informieren Sie sich in diesem anderen Leitfaden.
1. Website-Ersteller
Eigenständige Angebote, die unabhängig von einem Hosting-Paket sind, wie es in Punkt 3 beschrieben wird.
Site Creator ist eine schlüsselfertige Lösung, mit der Sie problemlos eine Website, einen Blog oder einen Online-Shop erstellen können, ohne besondere technische Kenntnisse zu benötigen. Sie wird als eigenständige Lösung angeboten (standalone, ohne dass ein traditionelles Webhosting erforderlich ist) und ist in verschiedenen Varianten erhältlich, die auf Ihre Bedürfnisse zugeschnitten sind:
- Site Creator Free: eine kostenlose Version, mit der Sie eine Webseite testen und mit den grundlegenden Funktionen anpassen können
- Site Creator Lite: ideal, um eine einfache Website oder einen Blog zu erstellen (bis zu 6 Webseiten, 15 GB Speicherplatz und eine kostenlose Domain für 1 Jahr)
- Site Creator Pro: die umfassende Lösung für Online-Shops (unbegrenzte Anzahl von Seiten, 50 GB Speicherplatz, E-Commerce-Funktionen mit Zahlungs- und Bestandsverwaltung, eine kostenlose Domain für 1 Jahr)
Mehr erfahren über die Angebote von Site Creator und vergleichen Sie die Funktionen.
2. Webhosting Starter
Einfaches und kostenloses Webhosting
Das Webhosting Starter wird kostenlos mit jeder bei Infomaniak registrierten Domain angeboten. Es bietet 10 MB Speicherplatz, um eine Website zu erstellen (einfache Seiten in HTML-Sprache – kein PHP, keine Datenbank), auch ohne besondere Kenntnisse, dank des Tools Willkommensseite.
- Eine Domain bei Infomaniak registrieren oder übertragen
- Mehr erfahren über die Vorteile, die mit einer Domain verbunden sind
3. Shared Webhosting
Das ideale Angebot, um Ihre Websites zu erstellen
Diese Webhosting-Angebote sind Shared-Hosting-Angebote (Websites werden auf Servern gehostet, deren Ressourcen mit anderen Kunden geteilt werden). Um die Zuverlässigkeit dieser Shared-Hosting-Dienste zu gewährleisten, nutzen die Infomaniak-Server im Durchschnitt nur 40 % der CPU-Leistung und sind mit professionellen SSD-Festplatten der neuesten Generation ausgestattet.
Webhosting bietet mindestens 250 GB Speicherplatz und ermöglicht die Verwaltung mehrerer Websites mit mehreren Domainnamen. Dieses Angebot umfasst alle Technologien, die üblicherweise zur Erstellung professioneller Websites verwendet werden: PHP, MySQL, FTP- und SSH-Zugriff, SSL-Zertifikate und eine einfache Installation von WordPress oder gängigen CMS usw. Es ist auch möglich, ein Node.js-Projekt und/oder Site Creator hinzuzufügen.
Bitte beachten Sie, dass es auch ohne jegliche Hosting-Lösung möglich ist, Site Creator in einer „eigenständigen“ Version zu nutzen. Weitere Informationen finden Sie in diesem anderen Leitfaden.
3. Cloud-Server
Professionelles Webhosting
Mit einem Cloud-Serverdie Ihnen zugewiesenen Ressourcen werden nicht mit anderen Kunden geteiltund Sie können die Hardware- und Softwarekonfiguration Ihres Servers nach Ihren Bedürfnissen anpassen. Ein Cloud-Server ermöglicht auch die Verwendung von Komponenten, die bei Shared Webhosting nicht verfügbar sind (Node.js, mongoDB, Sol, FFMPEG usw.).
- Ein Cloud-Server ermöglicht die einfache Verwaltung Ihres Servers über dieselbe Verwaltungsoberfläche wie bei Webhosting – Sie verwalten Ihre Websites auf die gleiche Weise.
- Ein VPS ermöglicht die 100% unabhängige Verwaltung Ihres Servers mit der von Ihnen gewählten Windows-Version oder Linux-Distribution (
Debian,Ubuntu,openSUSE, ...) – für die Nutzung eines VPS, einschließlich VPS Lite, sind fundierte technische Kenntnisse erforderlich.
4. Public Cloud (et Kubernetes Service)
Offene, bewährte und sichere IaaS-Lösung
Für Infomaniak ist dies die Infrastruktur, die kDrive, Swiss Backup und Webmail antreibt – Dienste, die von mehreren Millionen Nutzern verwendet werden. Aber Public Cloud ist für jeden zugänglich und stellt die Ressourcen bereit, die Sie für die Entwicklung Ihrer Projekte benötigen.
Mit unseren individuellen und maßgeschneiderten Angeboten können Sie Ihr Entwicklungsbudget problemlos verwalten. Keine Aktivierungsgebühren. Kein Mindestbetrag. Jederzeit kündbar. Sie zahlen nur für die tatsächlich genutzten Ressourcen im Public Cloud am Ende jedes Monats, und das Gleiche gilt für Kubernetes Service.
5. Jelastic Cloud
Maßgeschneidertes Webhosting mit den Technologien Ihrer Wahl
Jelastic Cloud ermöglicht die Erstellung maßgeschneiderter Entwicklungsumgebungen mit den Technologien Ihrer Wahl (PHP, Java, Docker, Ruby usw.). Es handelt sich um ein flexibles Cloud-Angebot:
- Horizontale und vertikale Skalierung der Ressourcen.
- Abrechnung basierend auf dem tatsächlichen Ressourcenverbrauch.
- Einfache Anpassung Ihrer Infrastruktur (Redundanz, IP-Adresse, SSL, Lastverteilung usw.).
Link zu dieser FAQ: https://faq.infomaniak.com/2019
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie ein SSL-Zertifikat unabhängig von seinem Typ deinstallieren, das ursprünglich über das Infomaniak-Verwaltungsinterface installiert wurde. Wenn Ihr Zertifikat kostenpflichtig ist und Sie stattdessen das aktuelle Abonnement kündigen möchten, lesen Sie diese andere Anleitung.
Ein SSL-Zertifikat entfernen
So deinstallieren Sie ein Infomaniak-Zertifikat:
- Klicken Sie hier, um zur Verwaltung Ihres SSL-Zertifikats im Infomaniak Manager zu gelangen (Benötigen Sie Hilfe?).
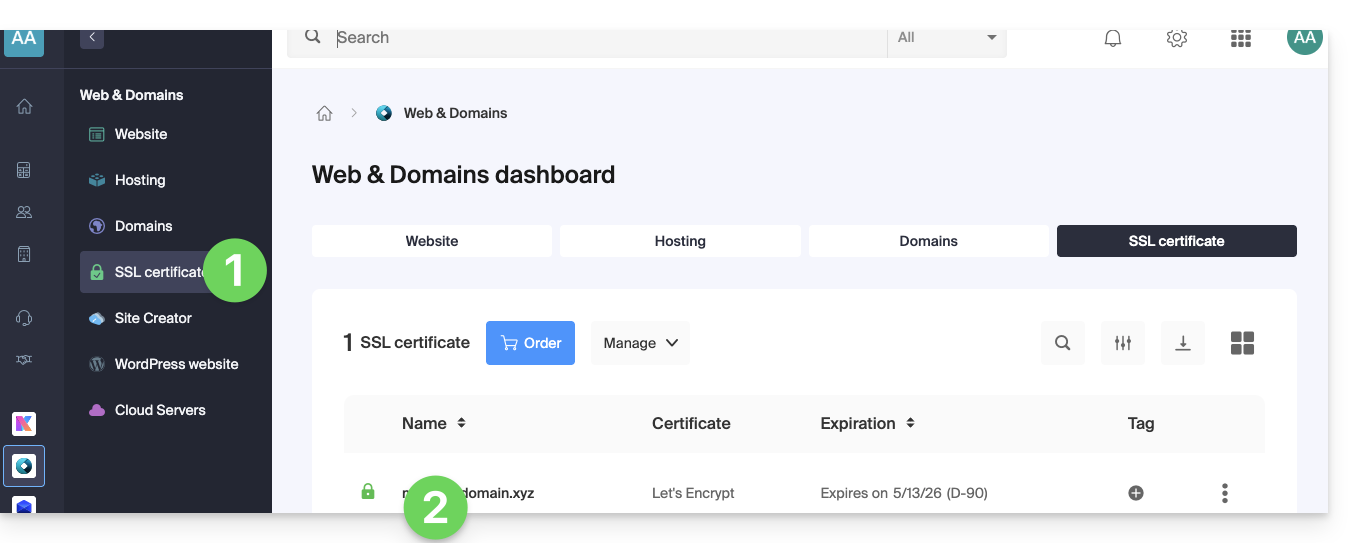
- Klicken Sie direkt auf den Namen, der dem betreffenden Produkt zugewiesen ist:
- Klicken Sie auf das Aktionsmenü ⋮, das sich rechts neben dem betreffenden Element befindet.
- Klicken Sie auf Deinstallieren:
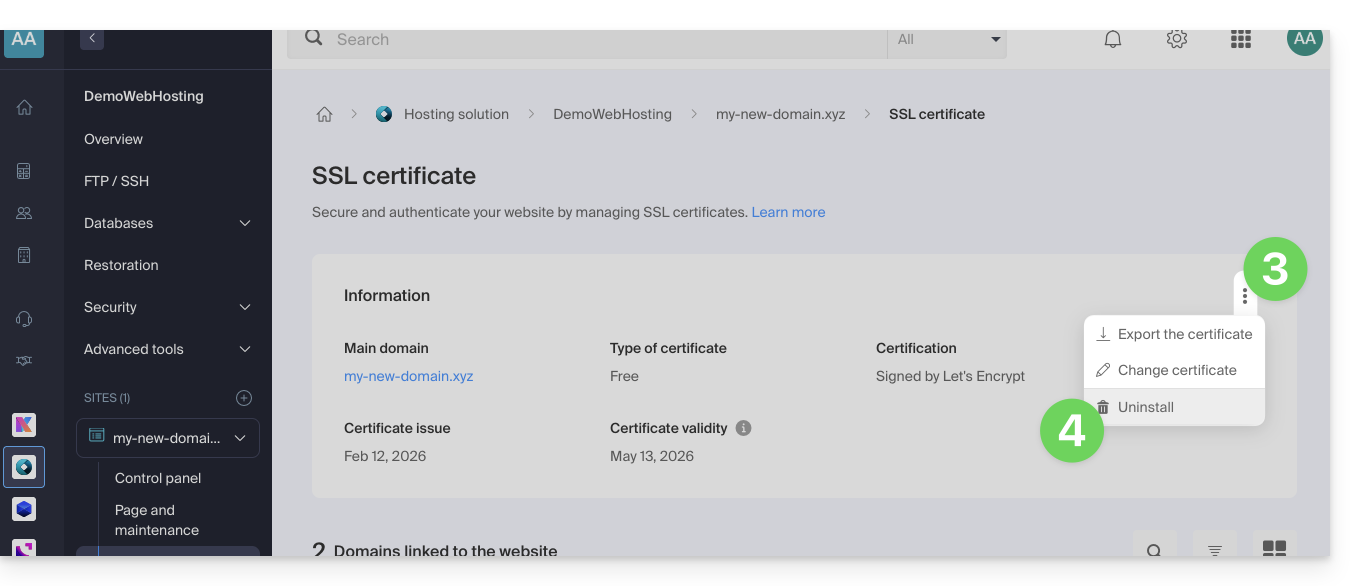
- Bestätigen Sie die Deinstallation des Zertifikats.
Link zu dieser FAQ: https://faq.infomaniak.com/2250
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie ein SSL-Zertifikat im Infomaniak Manager herunterladen oder exportieren.
Einleitung
- Durch das Herunterladen des Zertifikats wird eine Datei im Format
.ziperstellt. - Das Archiv enthält die Dateien
.keyund.crt(sowie_windows.pfx&.protected.key, je nach Zertifikatstyp):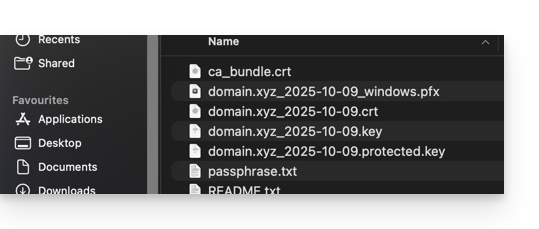
- Es wird empfohlen, dieses Zertifikat und seinen privaten Schlüssel an einem sicheren Ort aufzubewahren, da dieser Zugriff auf Ihre verschlüsselten Daten ermöglichen könnte.
Ein SSL-Zertifikat exportieren oder herunterladen
Um die Verwaltung Ihrer Zertifikate aufzurufen:
- Klicken Sie hier, um die Verwaltung Ihres Produkts im Infomaniak Manager aufzurufen (Benötigen Sie Hilfe?):
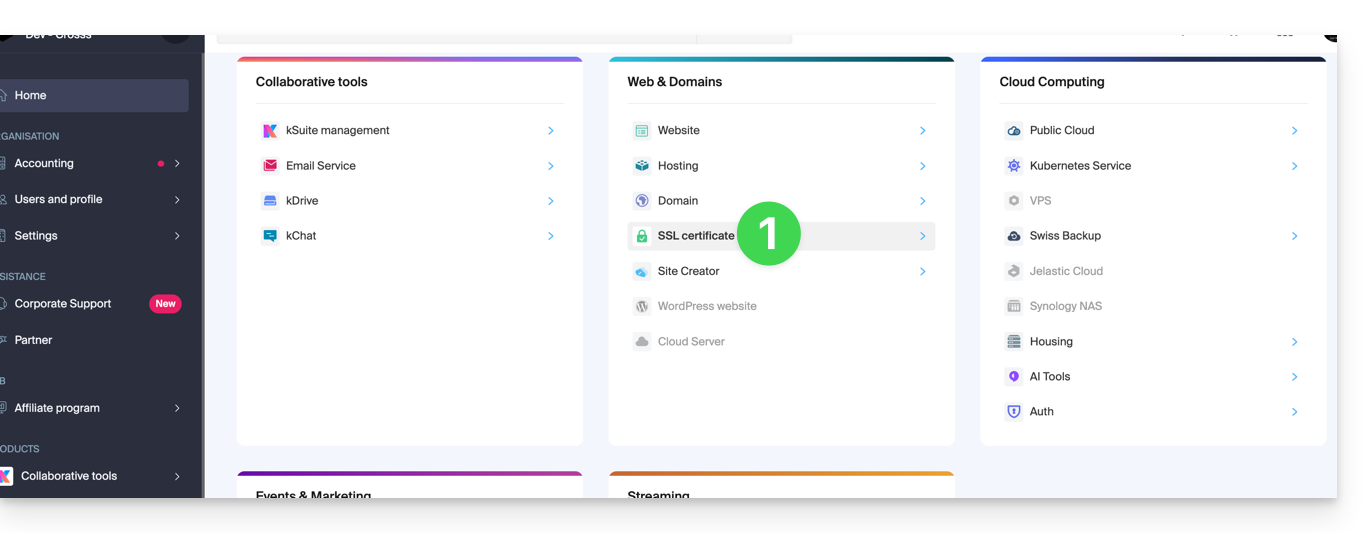
- Filtern Sie bei Bedarf Ihre Zertifikatstypen, indem Sie auf das entsprechende Symbol klicken.
- Zeigen Sie die verschiedenen Zertifikatstypen an, z. B. Let's Encrypt, Sectigo DV & EV...
- Fügen Sie die Zertifikate hinzu, die angezeigt werden sollen.
- Wenden Sie die Filter an:
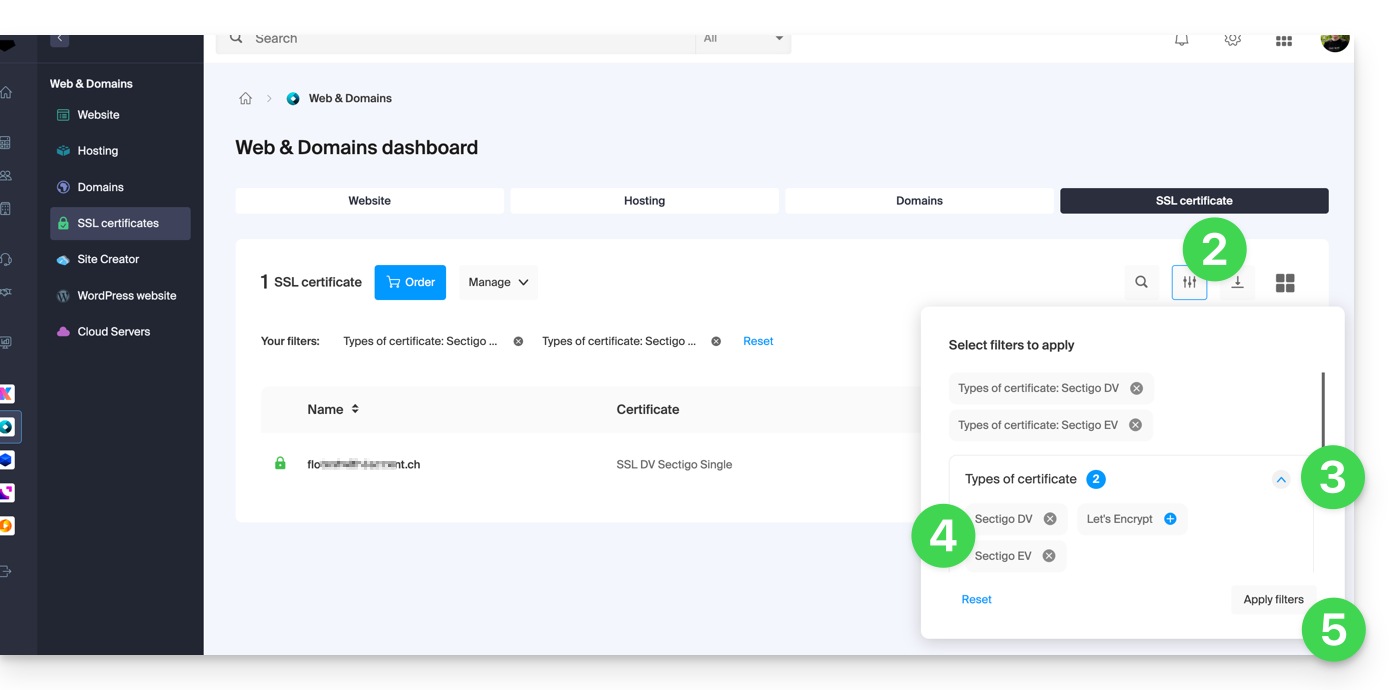
- Die Tabelle zeigt nur noch die von Ihnen ausgewählten Zertifikatstypen an.
Ein Let's Encrypt-Zertifikat exportieren
- Klicken Sie direkt auf den Namen des Zertifikats Let's Encrypt in der Liste:
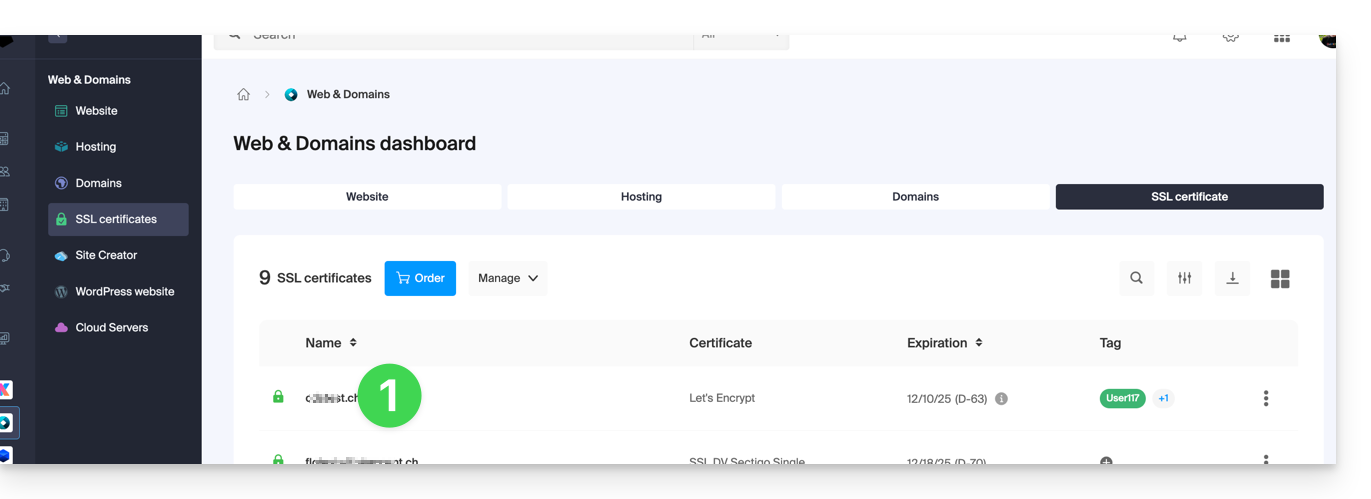
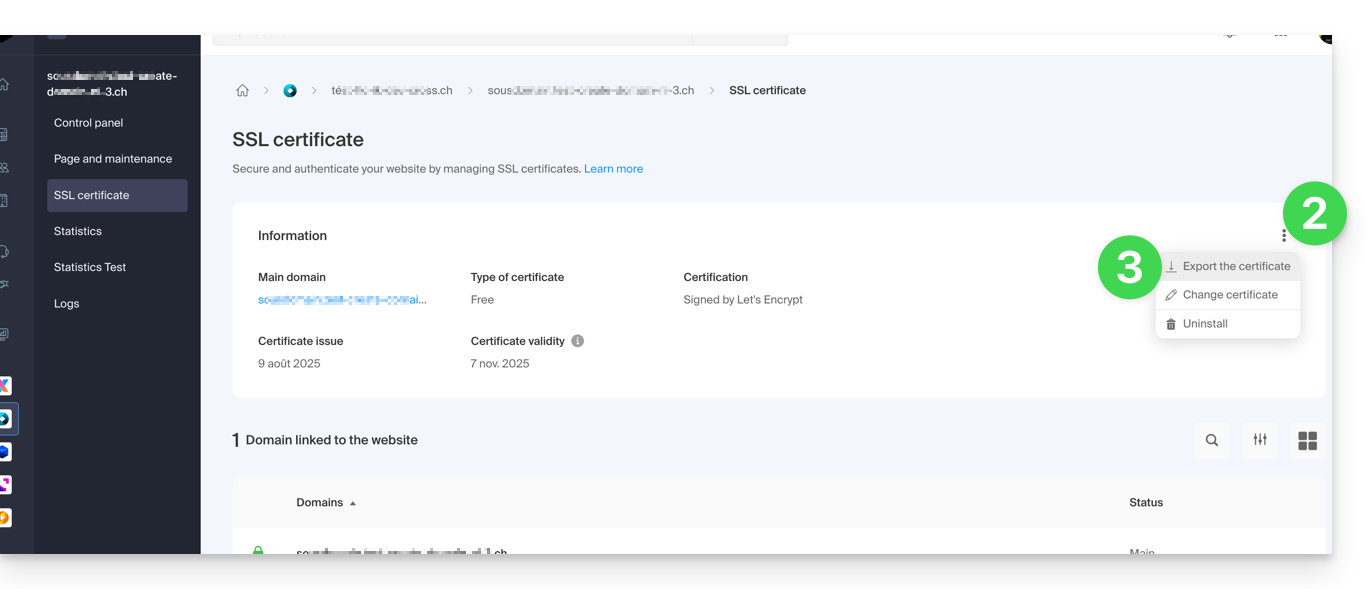
- Klicken Sie auf das Aktionsmenü ⋮ rechts neben dem betreffenden Eintrag in der angezeigten Tabelle.
- Wählen Sie Zertifikat exportieren und folgen Sie den Anweisungen, um die Archivdatei auf Ihr Gerät herunterzuladen:
Ein Sectigo-Zertifikat exportieren
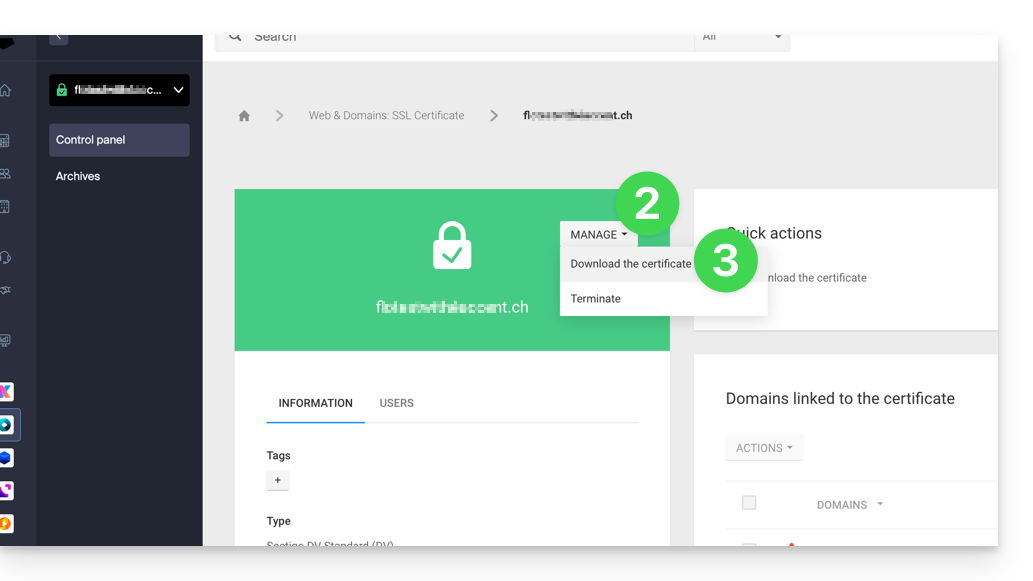
- Klicken Sie direkt auf den Namen des Zertifikats in der Liste der Zertifikate.
- Klicken Sie auf die Schaltfläche Verwalten.
- Klicken Sie auf Zertifikat herunterladen und folgen Sie den Anweisungen, um die Archivdatei auf Ihr Gerät herunterzuladen:
Link zu dieser FAQ: https://faq.infomaniak.com/1034
War diese FAQ nützlich?
Diese Anleitung erklärt, wie…
- … eine
CSRund einen privaten Schlüssel generiert werden, um bei einer Zertifizierungsstelle (CA) einen Antrag für ein Zertifikat von Drittanbietern zu stellen. - … importieren Sie dieses Zertifikat für Ihre Infomaniak-Website, indem Sie die von der
CAerhalteneCRT-Datei verwenden.
Einleitung
- Obwohl Infomaniak alle SSL-Zertifikate anbietet, die Sie möglicherweise benötigen…
- kostenlose Let's Encrypt-Zertifikate für private Websites (nur möglich bei Websites, die bei Infomaniak gehostet werden),
- DV-Zertifikate von Sectigo für professionelle/private Websites, die nicht im Handelsregister eingetragen sind,
- EV-Zertifikate von Sectigo für Unternehmen, die im Handelsregister eingetragen sind,
- … es ist auch möglich, ein SSL-Zertifikat zu installieren, das von einer anderen Quelle bezogen wurde (Zwischenzertifikat/Intermediate-Zertifikat einer Zertifizierungsstelle Ihrer Wahl), benutzerdefinierte oder selbstsignierte Zertifikate.
1. Eine CSR (Certificate Signing Request) erstellen
Eine CSR (Certificate Signing Request oder Anforderung zur Zertifikatsignierung) ist eine verschlüsselte Datei, die die für die Beantragung eines SSL/TLS-Zertifikats erforderlichen Informationen enthält.
Sie muss von Ihnen generiert werden, um sicherzustellen, dass der private Schlüssel unter Ihrer Kontrolle bleibt. Verwenden Sie dazu beispielsweise OpenSSL.
Passen Sie den folgenden Befehl an und führen Sie ihn über eine Anwendung vom Typ Terminal (Befehlszeilenschnittstelle, CLI / Command Line Interface) auf Ihrem Gerät aus:
openssl req -utf8 -nodes -sha256 -newkey rsa:2048 -keyout domain.xyz.key -out domain.xyz.csr -addext "subjectAltName = DNS:domain.xyz, DNS:www.domain.xyz"
Erläuterungen
newkey rsa:2048: Generiert einen neuen RSA-Schlüssel mit 2048 Bit.keyout domain.xyz.key: Gibt die Datei an, in der der private Schlüssel gespeichert wird.out domain.xyz.csr: Gibt die Datei an, in der die CSR gespeichert wird.addext „subjectAltName = ...”: Fügt zusätzliche Domänen über die ErweiterungSAN (Subject Alternative Name)hinzu. Dies ist erforderlich, um alle gewünschten Domänen im Zertifikat einzubeziehen (die Hauptdomäne domain.xyz sowie alle anderen zugehörigen Domänen oder Subdomänen, wie z. B. www.domain.xyz).
Nach der Generierung können Sie den Inhalt der CSR mit dem folgenden Befehl überprüfen:
openssl req -in domain.xyz.csr -noout -textDadurch wird überprüft, ob alle in subjectAltName aufgeführten Domains korrekt enthalten sind.
Sobald die CSR generiert wurde, können Sie diese an die Zertifizierungsstelle (CA) senden, um Ihr SSL/TLS-Zertifikat zu erhalten.
2. Externes Zertifikat importieren
Nach der Validierung stellt Ihnen die CA ein Zertifikat (domain.xyz.crt) und gegebenenfalls ein Zwischenzertifikat (ca_bundle.crt) zur Verfügung.
Um auf die SSL-Zertifikatverwaltung zuzugreifen:
- Klicken Sie hier, um auf die Verwaltung Ihrer Website im Infomaniak Manager zuzugreifen (Benötigen Sie Hilfe?).
- Klicken Sie direkt auf den Namen der betreffenden Website:
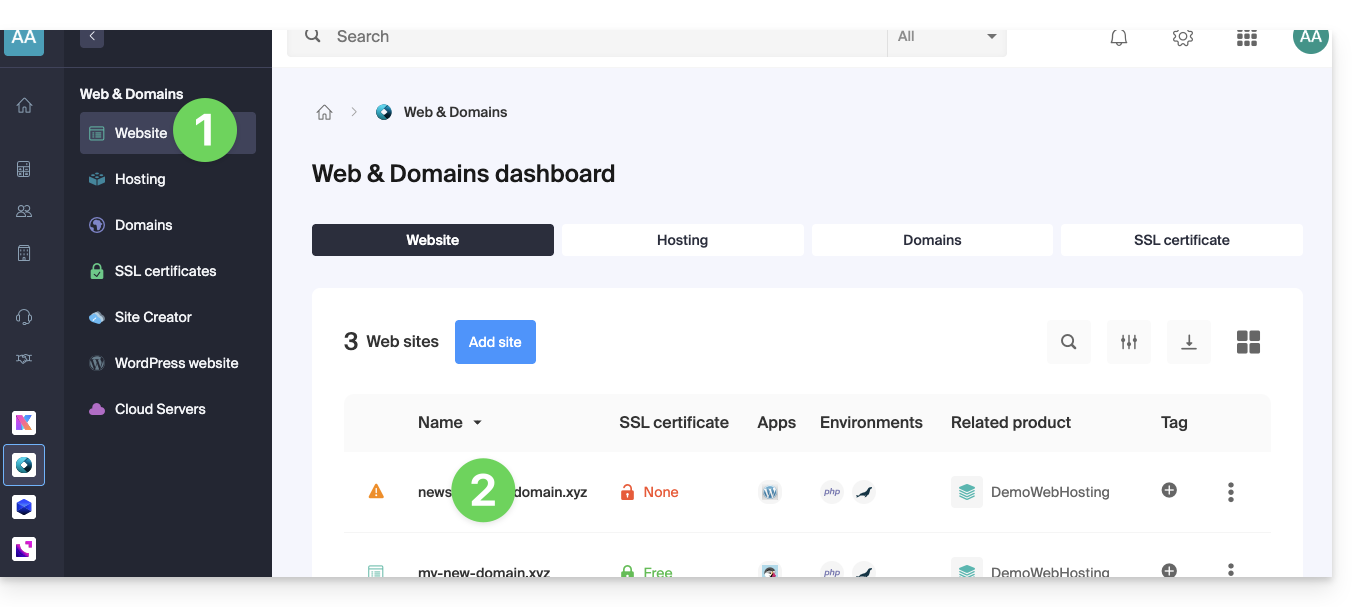
- Klicken Sie im linken Menü auf SSL-Zertifikate.
- Klicken Sie auf den blauen Button Zertifikat installieren:
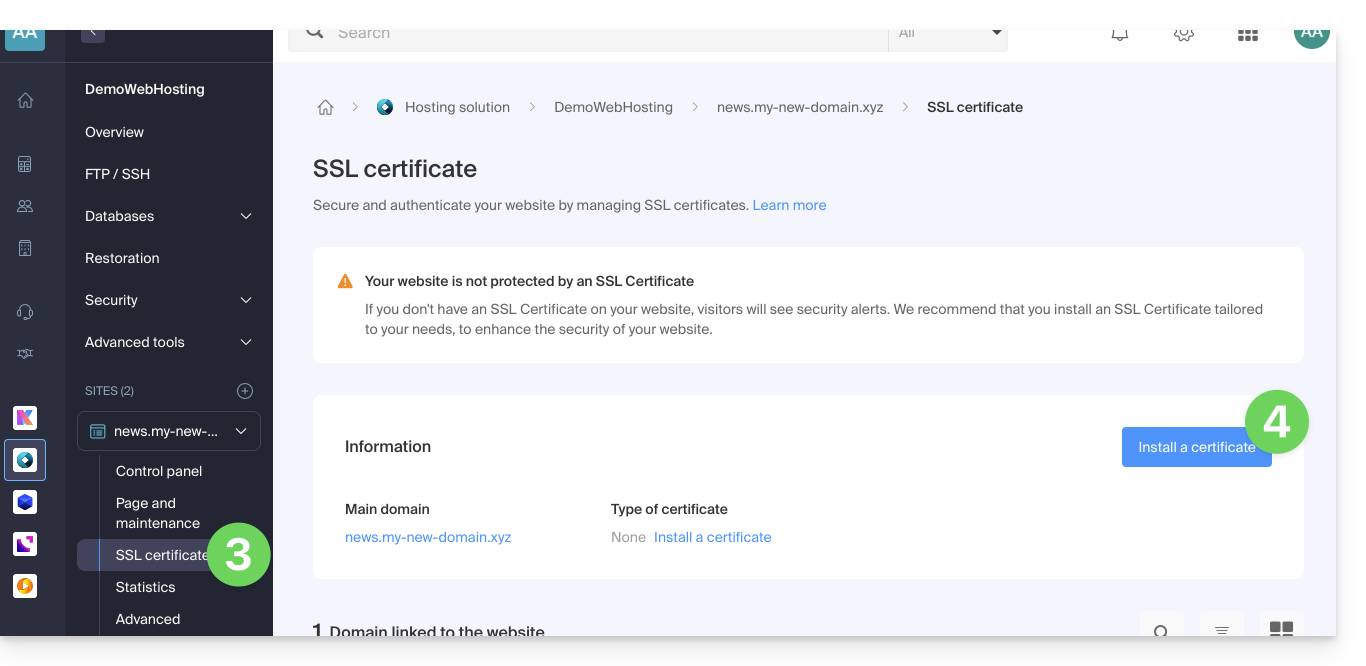
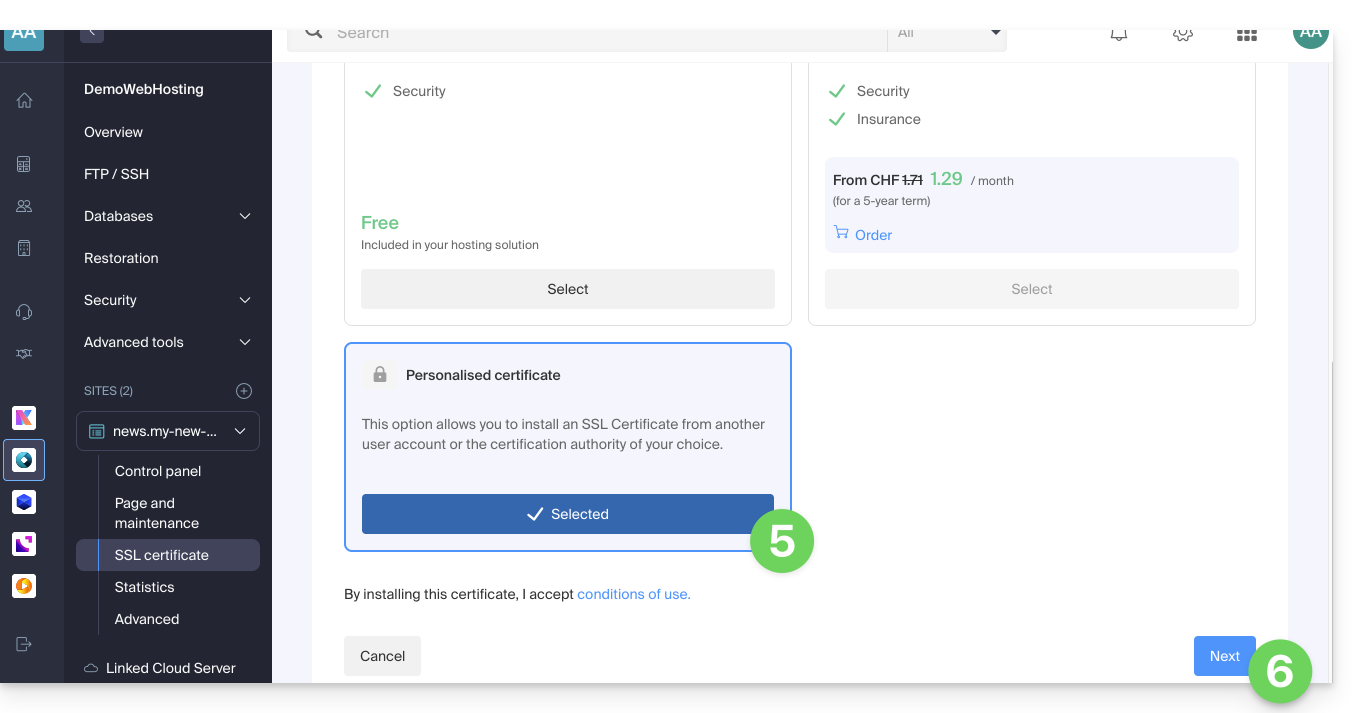
- Wählen Sie das benutzerdefinierte Zertifikat aus.
- Klicken Sie auf die Schaltfläche Weiter:
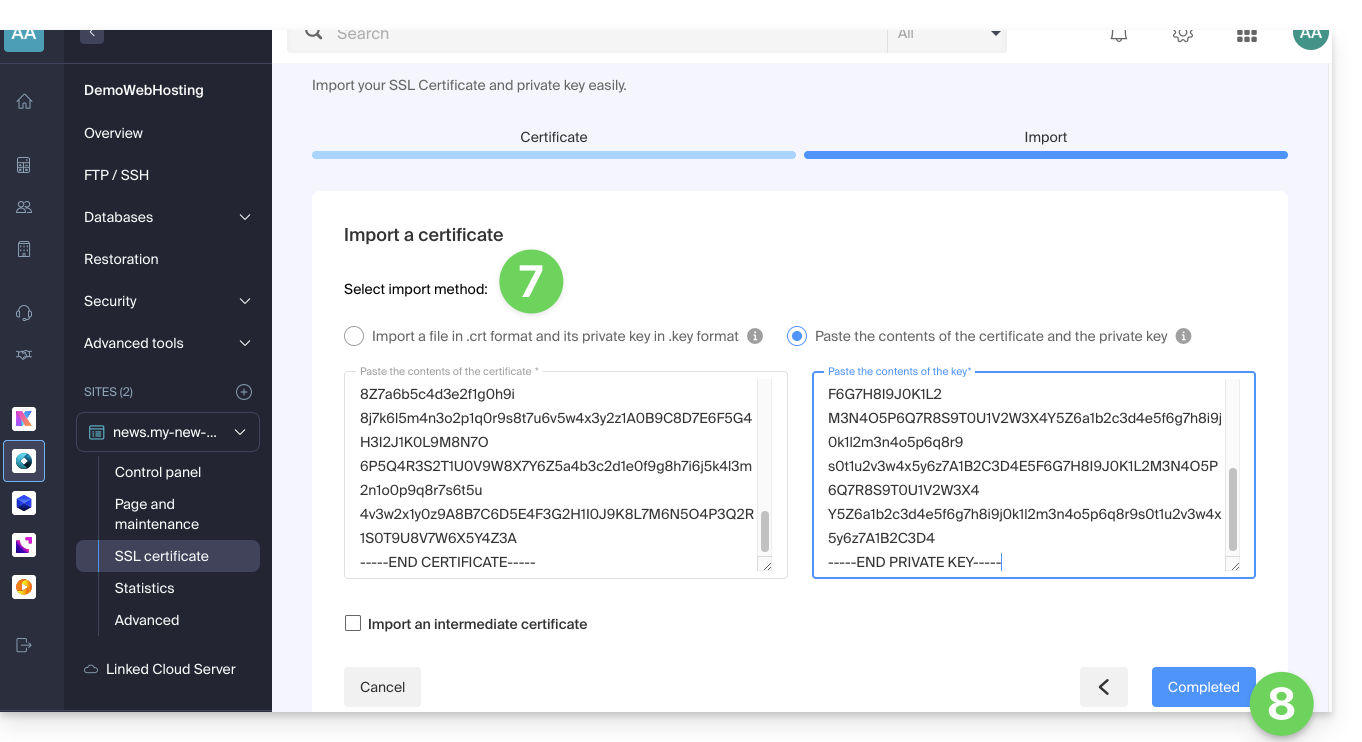
- Importieren Sie Ihr Zertifikat und Ihren privaten Schlüssel, entweder durch Importieren der Dateien
.crtund.keyoder durch Kopieren und Einfügen. - Klicken Sie auf Fertigstellen:
Alternativer Befehl zum Generieren eines selbstsignierten Zertifikats (optional)
Wenn Sie ein lokales Zertifikat nur für Tests oder ohne Verwendung einer CA (nicht für den produktiven Einsatz empfohlen) benötigen, können Sie diesen Befehl verwenden:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout domain.xyz.key -out domain.xyz.crt -addext “subjectAltName = DNS:domain.xyz, DNS:www.domain.xyz”Dadurch werden sowohl ein selbstsigniertes Zertifikat (domain.xyz.crt) als auch ein privater Schlüssel (domain.xyz.key) generiert. Selbstsignierte Zertifikate werden jedoch von Browsern oder öffentlichen Systemen nicht als gültig erkannt. Sie eignen sich nur für interne oder Entwicklungsumgebungen.
Ein Zwischenzertifikat importieren
Beim Hinzufügen eines benutzerdefinierten SSL-Zertifikats können Sie das Zwischenzertifikat importieren (entweder durch Importieren der Datei .crt oder durch Kopieren und Einfügen der vom Zertifizierungsstelle bereitgestellten Daten):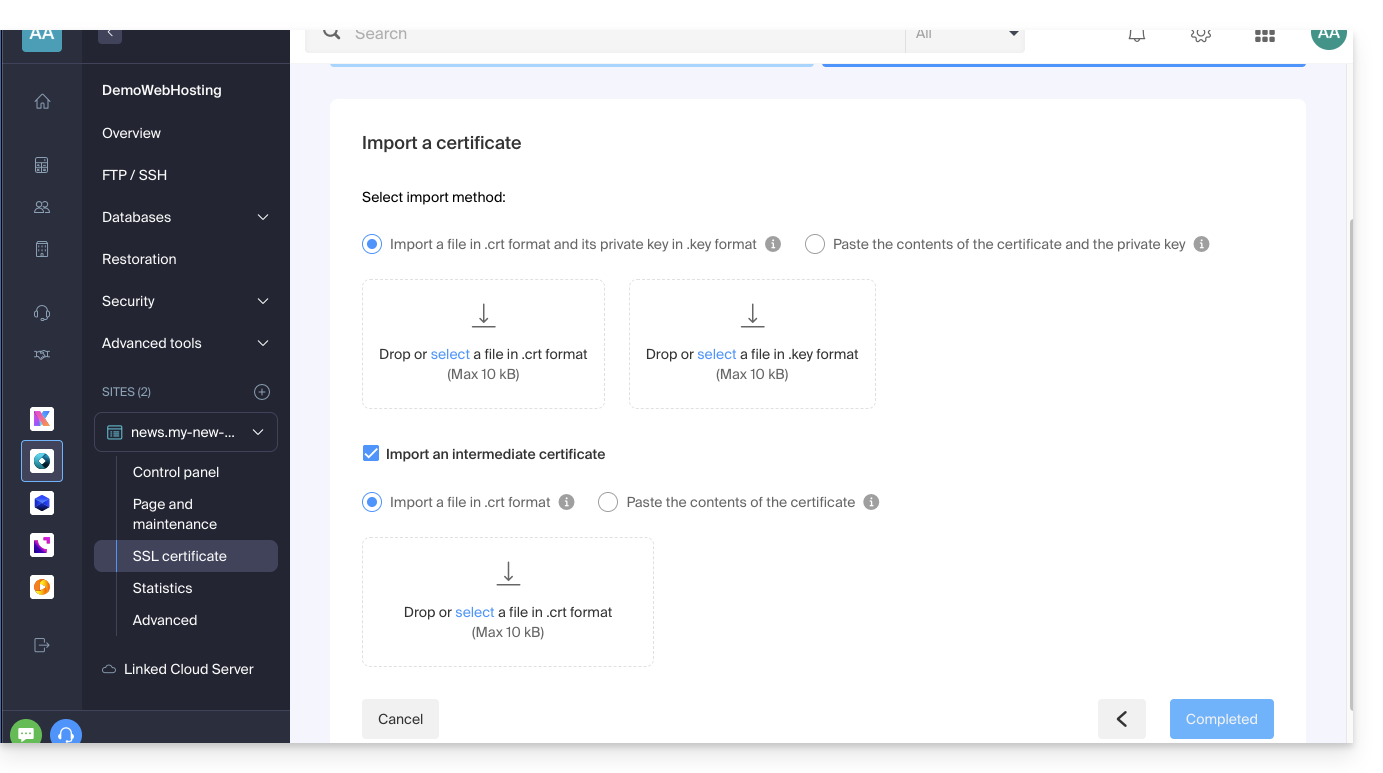
Link zu dieser FAQ: https://faq.infomaniak.com/2027
War diese FAQ nützlich?
Dieser Leitfaden erklärt, wie Sie die detaillierten Informationen, die von Qualys SSL Labs (https://www.ssllabs.com/ssltest/) bereitgestellt werden, korrekt interpretieren können. Diese Informationen können manchmal technisch oder beunruhigend erscheinen, wenn der entsprechende Kontext fehlt.
Einleitung
- Qualys SSL Labs ist ein weit verbreitetes Tool zur Analyse der SSL/TLS-Konfiguration von Websites.
- Die in ihren Berichten enthaltenen Warnhinweise sind oft nur technische Details, die keinen Einfluss auf die Sicherheit oder das SEO der Website haben.
Mehrere Zertifikate in SSL Labs-Berichten
Wenn SSL Labs eine Website analysiert, kann es mehrere nummerierte Zertifikate anzeigen (Zertifikat Nr. 1, Zertifikat Nr. 2 usw.). Dies kann aus verschiedenen Gründen geschehen:
- Hauptzertifikat (#1): Das Zertifikat, das angezeigt wird, wenn SNI (Server Name Indication) verwendet wird.
- SNI ist eine TLS-Erweiterung, die es einem Server ermöglicht, mehrere SSL-Zertifikate für verschiedene Domänen auf derselben IP-Adresse zu hosten. Wenn sich ein Browser verbindet, gibt er den Namen der Domäne an, mit der er sich verbinden möchte.
- Sekundärzertifikat (#2): Das Zertifikat, das angezeigt wird, wenn SNI nicht verwendet wird oder bei einer direkten Verbindung über die IP-Adresse.
Eine Angabe „No SNI“ im Zertifikat Nr. 2 ist kein Fehler. Sie bedeutet lediglich, dass SSL Labs getestet hat, was passiert, wenn sich ein Client verbindet, ohne SNI-Informationen anzugeben. In diesem Fall:
- Der Server stellt ein Ausweichzertifikat bereit (oft ein generisches oder Vorschaubild-Zertifikat).
- Diese Situation betrifft nur sehr alte Kunden, die SNI nicht unterstützen.
- Moderne Browser verwenden alle SNI und erhalten daher das Zertifikat #1.
Probleme mit der Zertifikatskette
„Probleme mit der Kette: Falsche Reihenfolge, zusätzliche Zertifikate, enthält Ankerzertifikat“
Diese Warnmeldungen bedeuten nicht unbedingt, dass das Zertifikat fehlerhaft ist:
Falsche Reihenfolge: Die Zwischenzertifikate werden nicht in der optimalen Reihenfolge angezeigt.Extra certs: Es sind zusätzliche, unnötige Zertifikate enthalten.Contains anchor: Das Stammzertifikat ist in der Kette enthalten.
Das TLS-Protokoll ermöglicht es, das Stammzertifikat wegzulassen, da es normalerweise bereits in den Zertifikatsspeichern der Browser vorhanden ist. Das Hinzufügen ist zwar nicht falsch, stellt aber eine Redundanz dar.
„Alternative Namen stimmen nicht überein“
Bei dem Backup-Zertifikat (#2) ist die Warnmeldung „MISMATCH“ normal, da:
- Dieses Zertifikat ist für eine andere Domain (
preview.infomaniak.website) vorgesehen. - Es wird nur angezeigt, wenn SNI nicht verwendet wird.
- Der Browser, der dieses Zertifikat empfängt, würde es als nicht mit der angeforderten Domain übereinstimmend identifizieren, dies hat jedoch keine Auswirkungen auf normale Verbindungen mit SNI.
Bezüglich SEO-Bedenken:
- Google und andere Suchmaschinen verwenden moderne Browser, die SNI unterstützen.
- Sie erhalten das Zertifikat Nr. 1, das für Ihre Domain gültig ist.
- Die Warnhinweise bezüglich des Zertifikats Nr. 2 haben keinen Einfluss auf das Suchmaschinenranking.
- Nur Probleme mit dem Hauptzertifikat (#1) könnten sich negativ auf das SEO auswirken.
Diese Konfiguration eignet sich hervorragend für ein Shared Hosting, bei dem mehrere Websites dieselbe Infrastruktur nutzen und ein Vorschauzertifikat als Ausweichlösung dient.
Link zu dieser FAQ: https://faq.infomaniak.com/1569
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie ein SSL-Zertifikat von Let's Encrypt für eine bei Infomaniak gehostete Website aktualisieren.
Einleitung
- Es kann erforderlich sein, ein Zertifikat neu zu generieren, um die neuen Domainnamen, die mit der Website verknüpft sind, einzubeziehen, nachdem Alias zu einer Website hinzugefügt oder entfernt wurden.
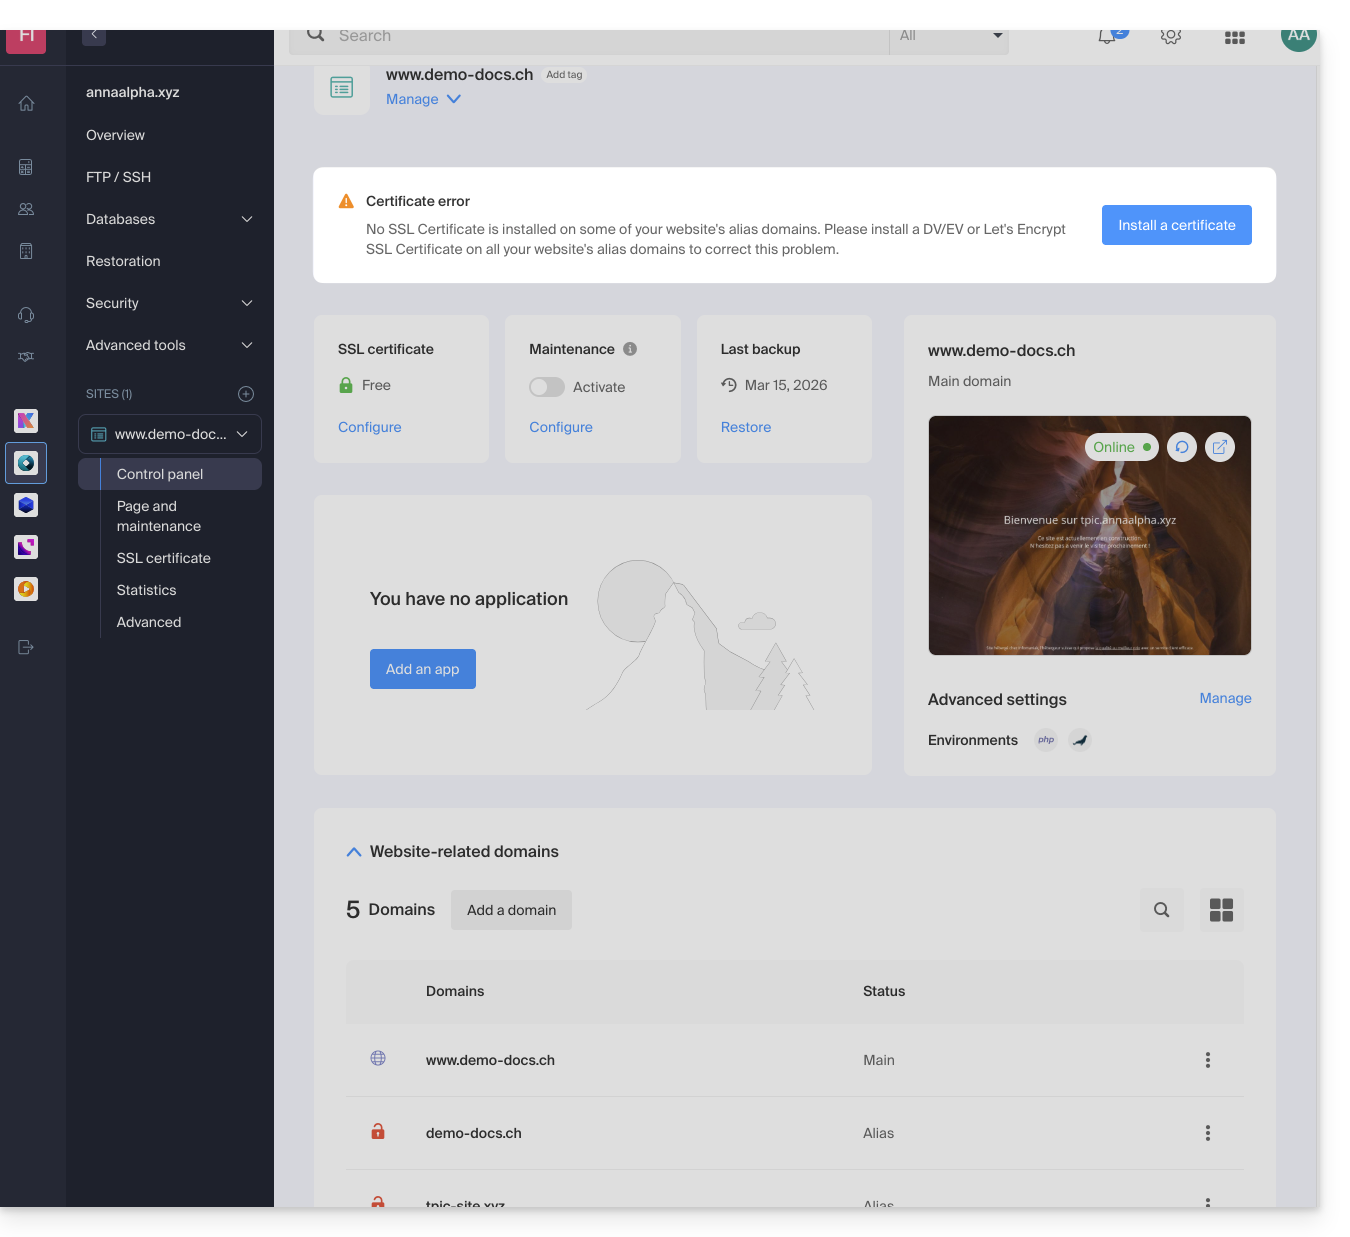
- Das Dashboard zeigt Ihnen deutlich an, dass einer der mit der Website verknüpften Domains nicht durch das vorhandene SSL-Zertifikat abgedeckt ist:
Ein Let's Encrypt-Zertifikat aktualisieren
Um die Zertifikatverwaltung aufzurufen:
- Klicken Sie hier, um auf die Verwaltung Ihres Produkts im Infomaniak Manager zuzugreifen (Benötigen Sie Hilfe?).
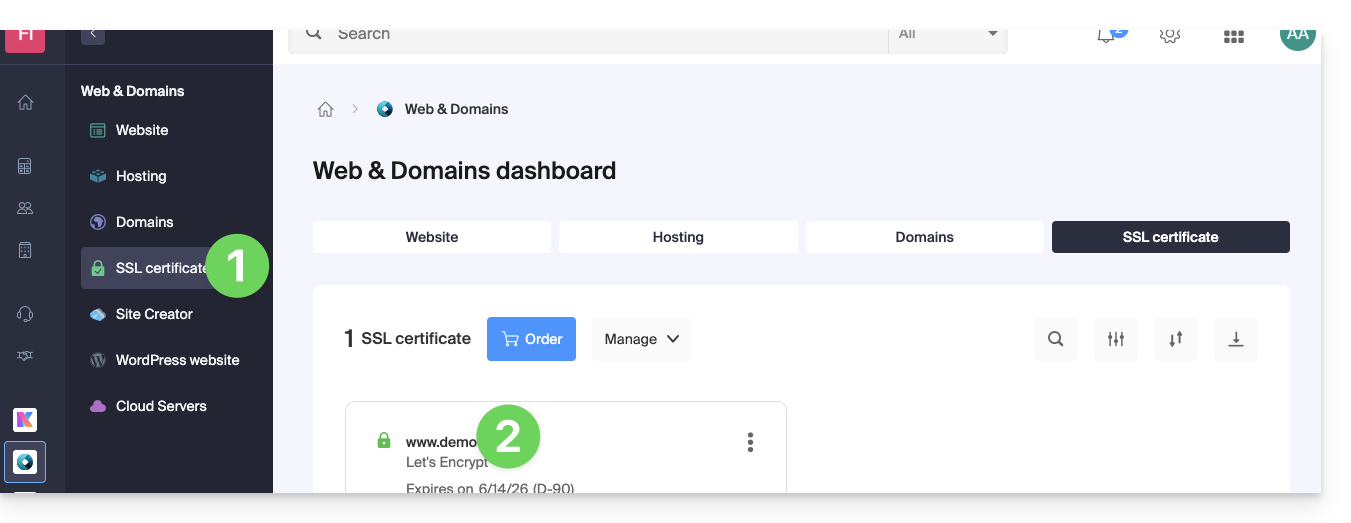
- Klicken Sie direkt auf den Namen des betreffenden Produkts:
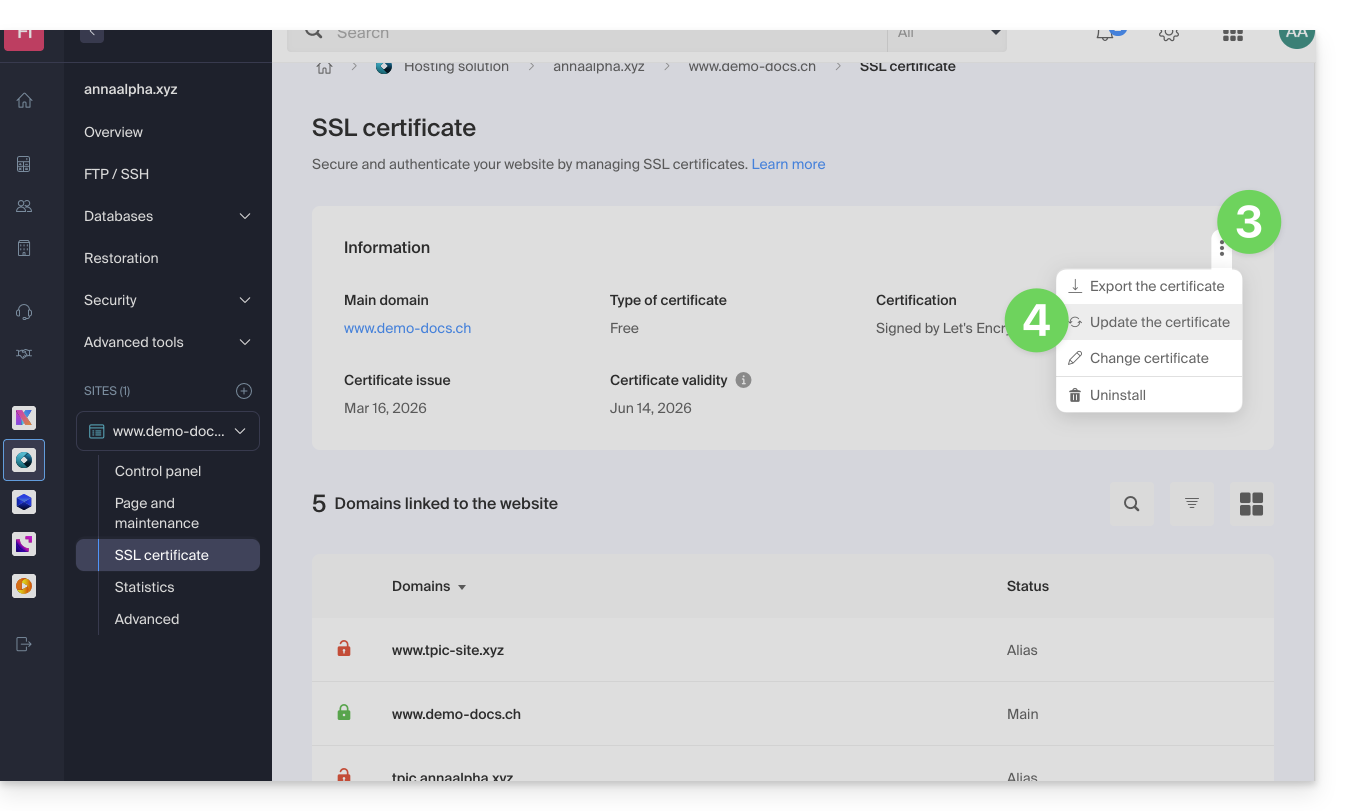
- Klicken Sie auf das Aktionsmenü ⋮.
- Klicken Sie auf Zertifikat aktualisieren:
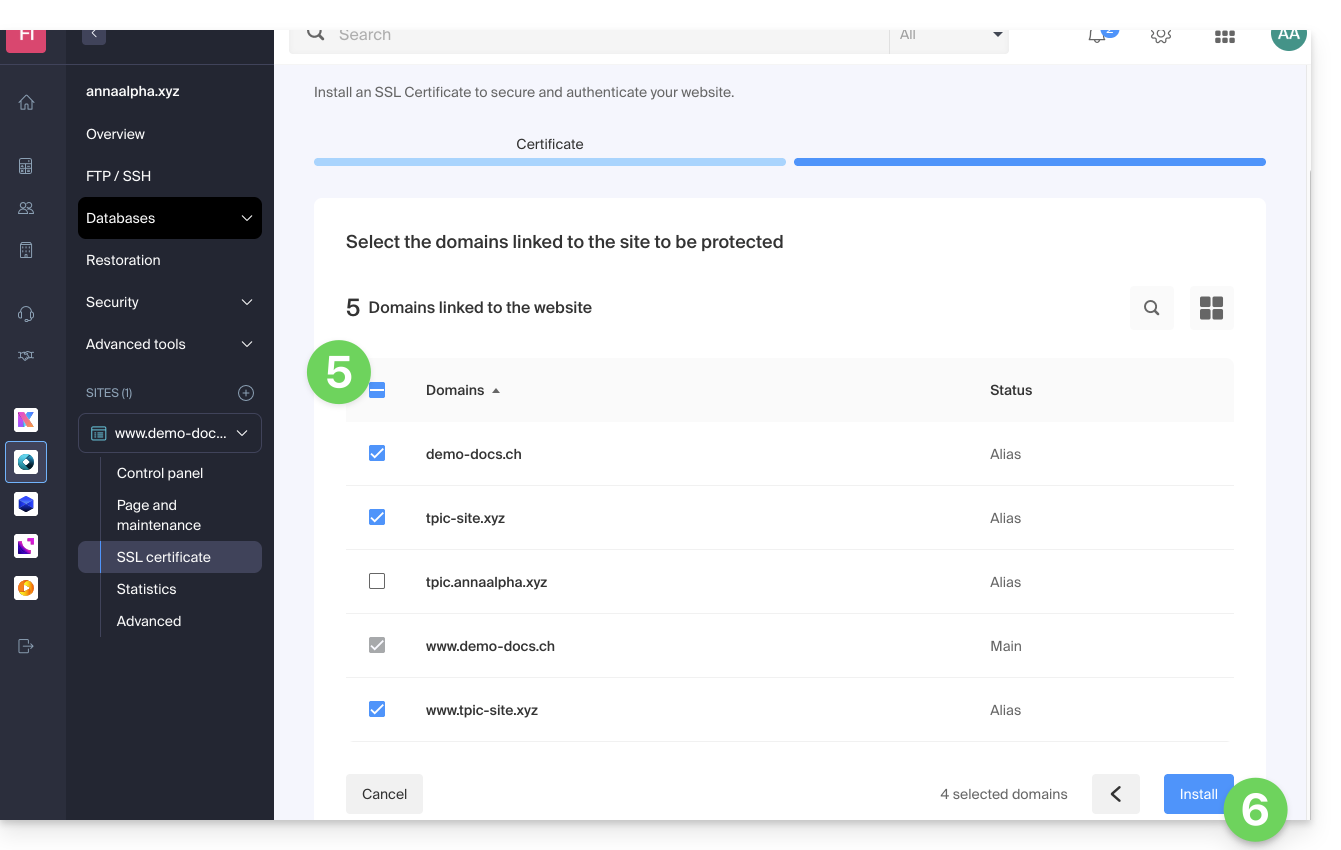
- Überprüfen oder wählen Sie die betreffenden Domains aus.
- Klicken Sie auf die Schaltfläche Installieren:
Link zu dieser FAQ: https://faq.infomaniak.com/2155
War diese FAQ nützlich?
Dieser Leitfaden beschreibt die Bedingungen und das Verfahren zur Erlangung eines SSL EV-Zertifikats von Sectigo über Infomaniak.
Einleitung
- Erweiterte Validierungs-SSL-Zertifikate (EV) sind ausschließlich für Organisationen, Unternehmen und Einrichtungen reserviert, die bei einer anerkannten Regierungsbehörde offiziell registriert sind (z. B. beim Handelsregister).
- Die DV-Zertifikate von Sectigo und Let's Encrypt unterliegen dieser Einschränkung nicht.
- Verfügbare SSL-Zertifikate vergleichen
- Bei Problemen bei der Validierung eines DV- oder EV-Zertifikats, informieren Sie sich über diese andere Anleitung.
Verfahren zur Validierung von EV-Zertifikaten
Die Ausstellung eines SSL-EV-Zertifikats kann bis zu 24 Stunden dauern und hängt von der Richtigkeit der vom Kunden bereitgestellten Informationen ab.
Dieser Vorgang wird in regelmäßigen Abständen wiederholt (lesen Sie diesen anderen Leitfaden für weitere Details), unabhängig von der für das Zertifikat gewählten Abonnementdauer.
1. Überprüfung der Unternehmensdaten
Die in das Zertifikat integrierten Daten müssen zuvor anhand einer unabhängigen Quelle überprüft werden:
- Firmenname (offizieller Name) oder Handelsname
- Rechtsform
- Physische Adresse des Firmensitzes
- Postleitzahl
- Région / Canton / Département
- Land / Ländercode
Wichtige Hinweise:
- Der Firmenname muss exakt mit dem im Handelsregister eingetragenen Namen übereinstimmen; die Anfrage kann nur bearbeitet werden, wenn der Name offiziell registriert ist.
- Es ist nur der offizielle Firmenname oder der Markenname, gefolgt vom offiziellen Firmennamen in Klammern, zulässig [z. B. Handelsname (offizieller Firmenname)]. Für Unternehmen ohne separaten Firmennamen kann der Handelsname verwendet werden.
- Die Verwendung einer einfachen Postfachadresse (PO-Box) ist nicht zulässig; eine physische Adresse ist erforderlich.
Angesichts dieser Anforderungen ist manchmal eine neue Anfrage mit korrigierten Daten in der CSR erforderlich. Infomaniak kann Sie auch um Ihre Zustimmung zur Änderung der bei der Bestellung übermittelten Informationen bitten.
2. Überprüfung der Daten im WHOIS-Verzeichnis
Das WHOIS-Verzeichnis enthält die Informationen des Inhabers einer Domain. Diese Daten müssen unbedingt mit den bei der Bestellung des SSL-EV-Zertifikats angegebenen Informationen übereinstimmen.
Um die WHOIS-Informationen einer Domain zu aktualisieren:
- Wenn Ihre Domain von Infomaniak verwaltet wird, lesen Sie bitte diese andere Anleitung.
- Wenn Ihre Domain von einem anderen Anbieter verwaltet wird, wenden Sie sich an Ihren aktuellen Registrar.
3. Vertragsunterzeichnung und abschließende Bestätigung
Sobald die Bestellung des EV-Zertifikats abgeschlossen ist, erhält die benannte Kontaktperson eine E-Mail von der Zertifizierungsstelle Sectigo, die die folgenden Dokumente enthält:
- Das Antragsformular für das Zertifikat
- Der Abonnementvertrag
Diese Dokumente sind bereits vorausgefüllt. Die Bestätigung erfolgt online über einen Verifizierungscode, der von einem automatisierten Anrufsystem von Sectigo mündlich übermittelt wird (in der Regel von der niederländischen Nummer +31 88 775 77 77).
Der Anruf wird an die im Handelsregister offiziell registrierte Telefonnummer getätigt.
Jede Anfrage für ein Zertifikat wird telefonisch überprüft, einschließlich der Verlängerungen und Neuausstellungen von Multi-Domain-Zertifikaten.
Bei Fragen zum Validierungsprozess wenden Sie sich bitte direkt an Sectigo.
4. Überprüfung der Domain (nur für externe Websites)
Dieser Schritt bestätigt, dass Sie die Kontrolle über die betreffende Domain haben (falls diese nicht bei Infomaniak gehostet wird – Domains, die auf bei Infomaniak gehostete Websites verweisen, werden automatisch validiert).
Jede Domain oder Subdomain muss einzeln mit einer der in diesem anderen Leitfaden beschriebenen Methoden bestätigt werden.
Link zu dieser FAQ: https://faq.infomaniak.com/2303
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie eine Zertifikatsanfrage (CSR) für einen Domainnamen und alle zugehörigen Subdomains mit einem Webhosting (ausgenommen kostenloses Hosting vom Typ Starter) generieren können. Dadurch können Sie die Verbindung zu Ihrem Domainnamen und allen zugehörigen Subdomains über ein einziges SSL-Zertifikat verschlüsseln.
Einleitung
- Die Konfiguration ermöglicht die Verwendung einer „benannten Website“ und einer „Backup-Website“. Damit dies ohne Konflikte funktioniert, stellen Sie sicher, dass sich der Wildcard und Ihre spezifischen Subdomains nicht auf demselben Webhosting überschneiden:
- DNS-Ebene: Die Priorität ist natürlich: Wenn eine spezifische Subdomain existiert (z. B.
prive.domain.xyz), wird diese verwendet, andernfalls wird die Anfrage an den Wildcard (*.domain.xyz) weitergeleitet. - Serverebene: Hier ist Vorsicht geboten: Wenn sich der Wildcard und die spezifische Subdomain auf demselben Server befinden, entscheidet die Softwareimplementierung (Apache); Apache verarbeitet Anfragen entsprechend der Auswertungsreihenfolge der Konfigurationsdateien.
- Das Risiko: Wenn der Wildcard zuerst ausgewertet wird, „erfasst“ er den gesamten Datenverkehr, wodurch Ihre spezifische Subdomain unzugänglich wird, selbst wenn sie an anderer Stelle existiert.
- Daher sollten Sie den Wildcard nicht auf demselben Hosting wie eine präzisere, sich überschneidende Subdomain platzieren.
- DNS-Ebene: Die Priorität ist natürlich: Wenn eine spezifische Subdomain existiert (z. B.
Ein Wildcard-Zertifikat einrichten
1. Einen Alias-Domainnamen mit einem Sternchen (*) hinzufügen
Um Ihrem Webhosting ein Alias vom Typ * hinzuzufügen:
- Klicken Sie hier, um zur Verwaltung Ihres Webhostings im Infomaniak Manager zu gelangen (Benötigen Sie Hilfe?).
- Klicken Sie direkt auf den Namen der betreffenden Website:
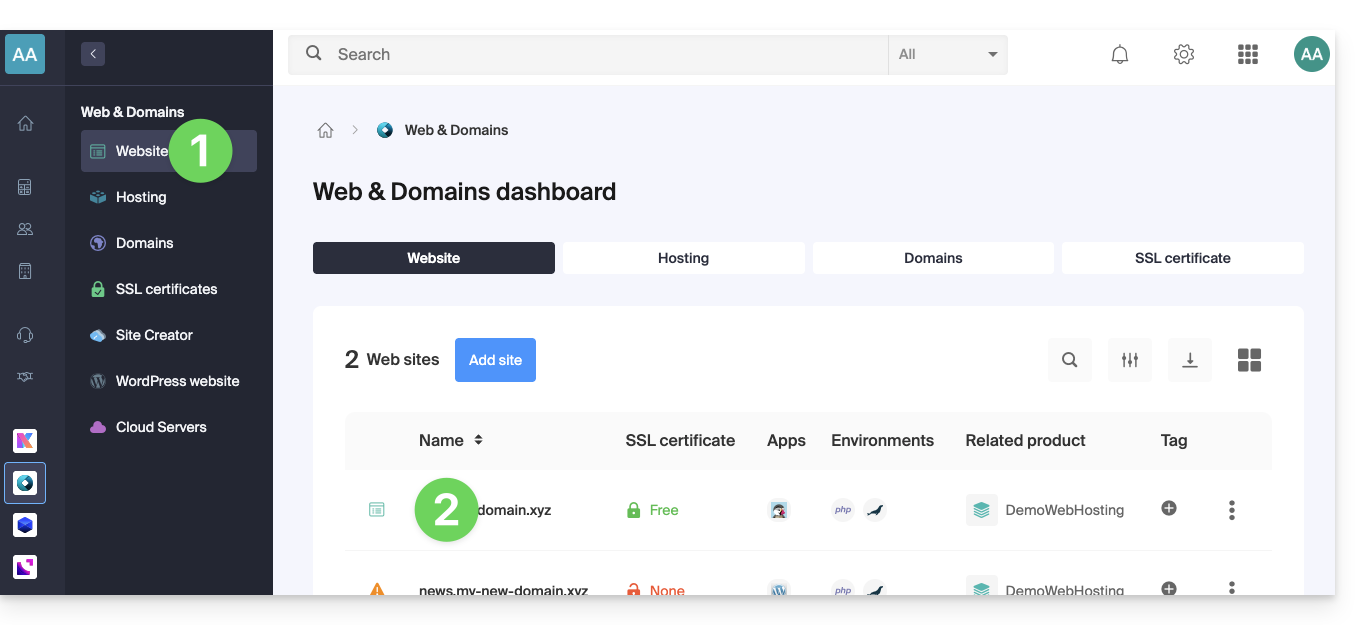
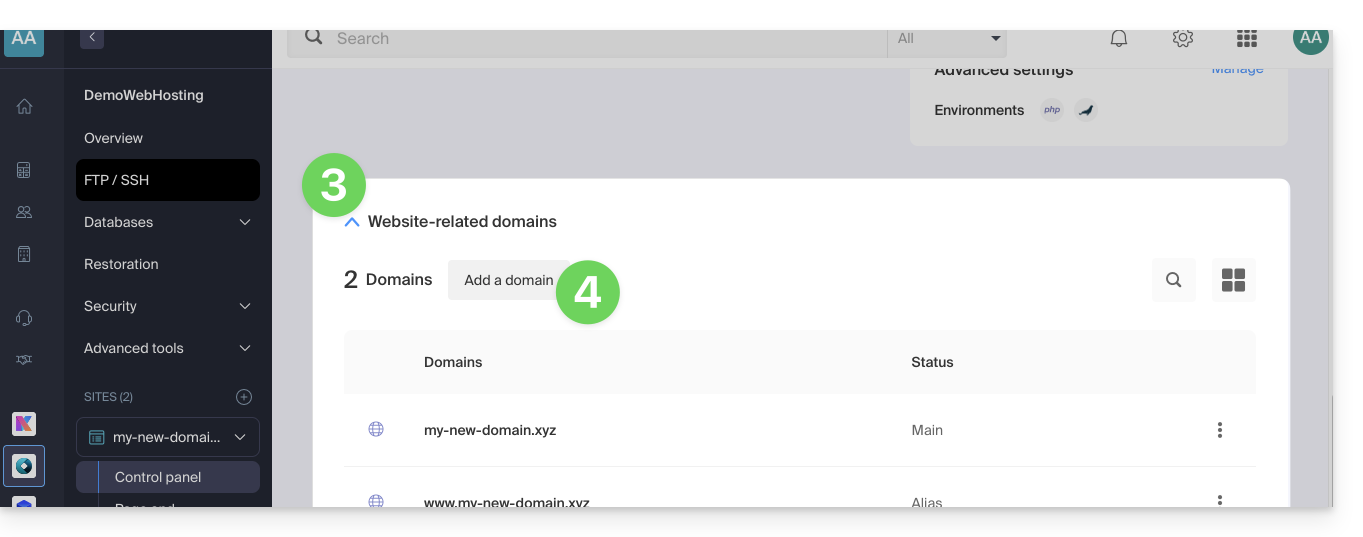
- Klicken Sie anschließend auf den Pfeil , um den Bereich Domains dieser Website aufzuklappen.
- Klicken Sie auf die Schaltfläche Domäne hinzufügen:
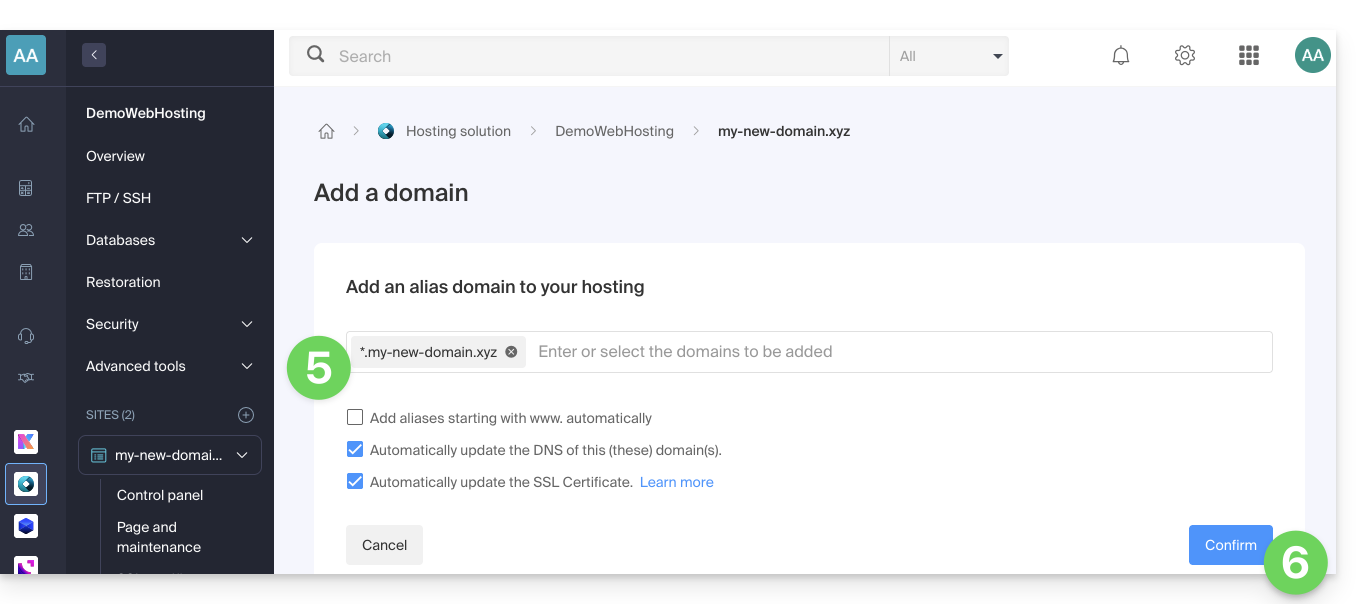
- Geben Sie den Namen der hinzuzufügenden Domäne in folgendem Format ein:
*.domain.xyz(der Stern ist obligatorisch, gefolgt von einem Punkt und dann dem Namen der Website-Domäne, die in diesem Beispiel domain.xyz ist)
- Klicken Sie auf die Schaltfläche Bestätigen, um den Vorgang abzuschließen:
2. Ein SSL-Zertifikat installieren oder aktualisieren
Beispiel für die Aktualisierung des vorhandenen Zertifikats, um die Subdomain * (Wildcard) einzuschließen:
- Klicken Sie hier, um auf die Verwaltung Ihrer Website im Infomaniak Manager zuzugreifen (Benötigen Sie Hilfe?).
- Klicken Sie direkt auf den Namen der betreffenden Website.
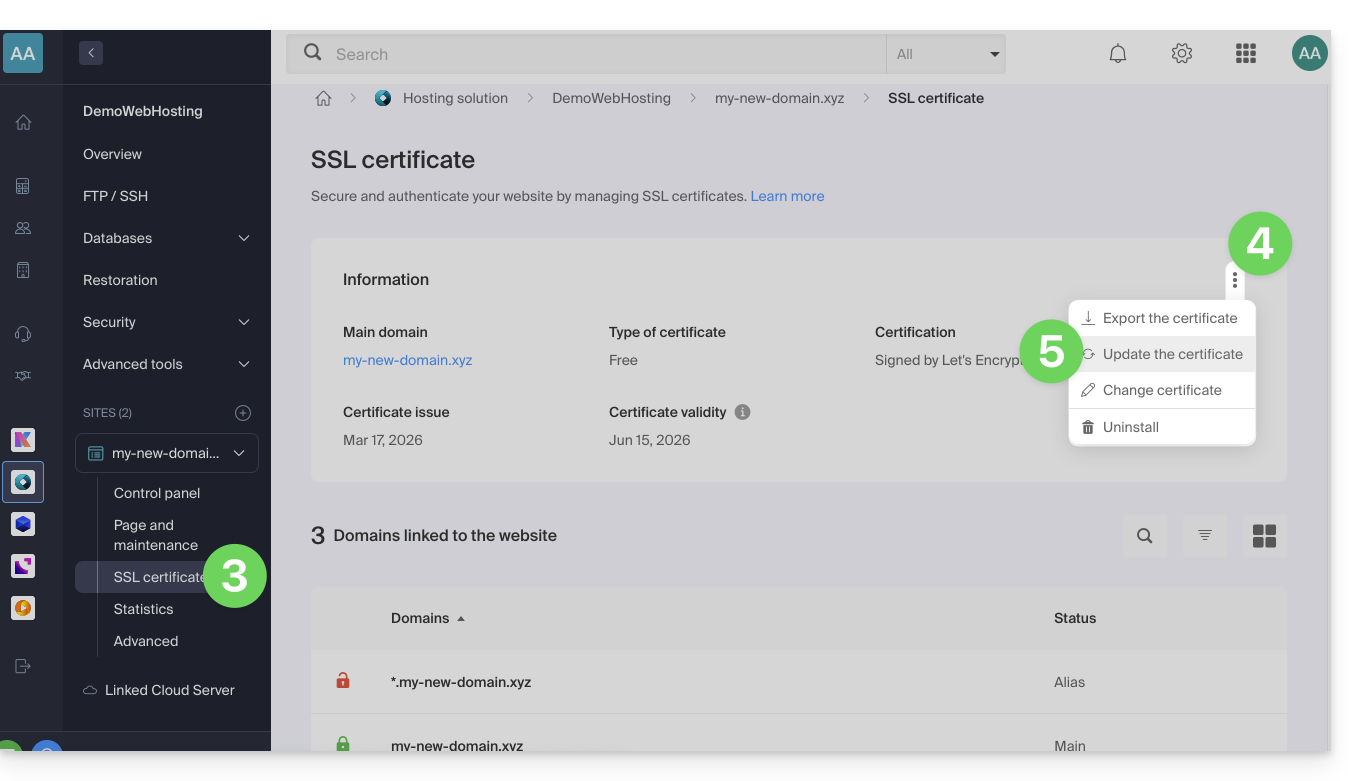
- Klicken Sie im linken Menü auf SSL-Zertifikat.
- Klicken Sie auf das Aktionsmenü ⋮ rechts.
- Klicken Sie auf Zertifikat aktualisieren:
- Stellen Sie sicher, dass die neu hinzugefügte Subdomain ausgewählt ist.
- Klicken Sie auf den Button Installieren unten:
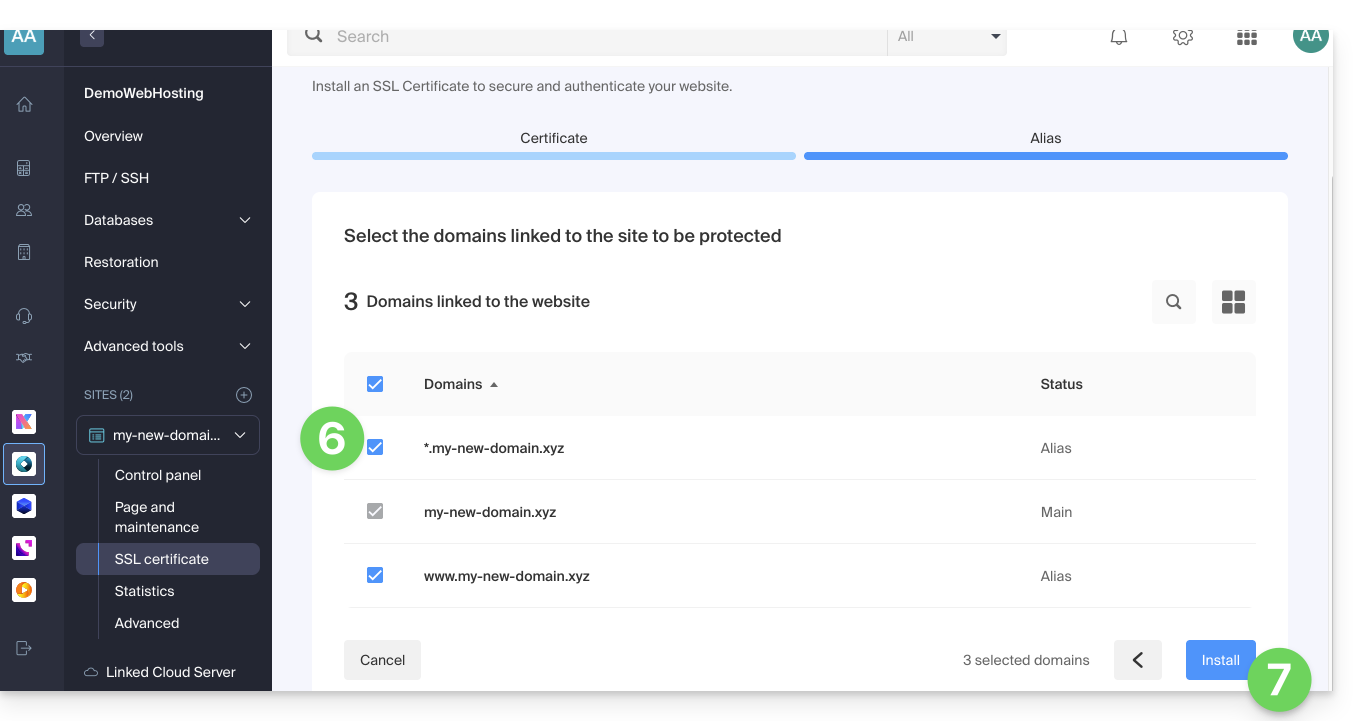
- Warten Sie, bis die Erstellung oder Aktualisierung abgeschlossen ist.
Link zu dieser FAQ: https://faq.infomaniak.com/2096
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie ein benutzerdefiniertes SSL-Zertifikat erhalten, das Sie mit Jelastic Cloud von Infomaniak verwenden können.
Benutzerdefinierte SSL-Zertifikate sind nur mit einem kostenpflichtigen Konto verfügbar.
Dokumentation für SSL
Lesen Sie diese Anleitungen:
- Es ist durchaus möglich, bei Infomaniak ein SSL-Zertifikat zu erwerben und dieses anschließend auf Jelastic Cloud zu installieren.
- In Jelastic Cloud finden Sie auch ein gültiges Zertifikat, das für Domains der Form
xxx.jcloud.ik-server.comverwendet werden kann. - Let's Encrypt-Zertifikate können ebenfalls kostenlos für jede beliebige Domain erhalten werden.
- Es ist möglich, ein kostenpflichtiges Zertifikat für jede beliebige Domain zu erhalten.
- Für Testzwecke können Sie auch ein selbstsigniertes Zertifikat einrichten.
Link zu dieser FAQ: https://faq.infomaniak.com/169
War diese FAQ nützlich?
Die Sectigo-Garantie ist eine finanzielle Verpflichtung von Sectigo, der Zertifizierungsstelle (CA), die darauf abzielt, den Endbenutzer zu schützen.
Sie gilt nur, wenn der Benutzer einen finanziellen Verlust erleidet, der auf einen Validierungsfehler von Sectigo bei der Ausstellung des Zertifikats zurückzuführen ist.
Sie deckt keine Sicherheitslücken Ihres Servers oder fehlerhafte Konfigurationen Ihrerseits ab.
Je höher die Validierungsstufe ist (DV < OV < EV), desto höher ist in der Regel der Betrag der Sectigo-Garantie.
Link zu dieser FAQ: https://faq.infomaniak.com/2307
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie zwei verschiedene SSL-Zertifikate (EV oder DV) auf derselben Website installieren.
Einleitung
- Da es nicht möglich ist, zwei SSL-Zertifikate auf derselben Website zu installieren, ist es notwendig, zwei identische Websites zu erstellen.
Erstellung der zweiten Website
Voraussetzungen
- Entfernen Sie alle eventuell vorhandenen Alias-Domainnamen von Ihrer Website.
Um auf Ihr Webhosting zuzugreifen und eine Website hinzuzufügen:
- Klicken Sie hier, um die Verwaltung Ihres Produkts im Infomaniak Manager aufzurufen (Benötigen Sie Hilfe?).
- Klicken Sie direkt auf den Namen des betreffenden Produkts.
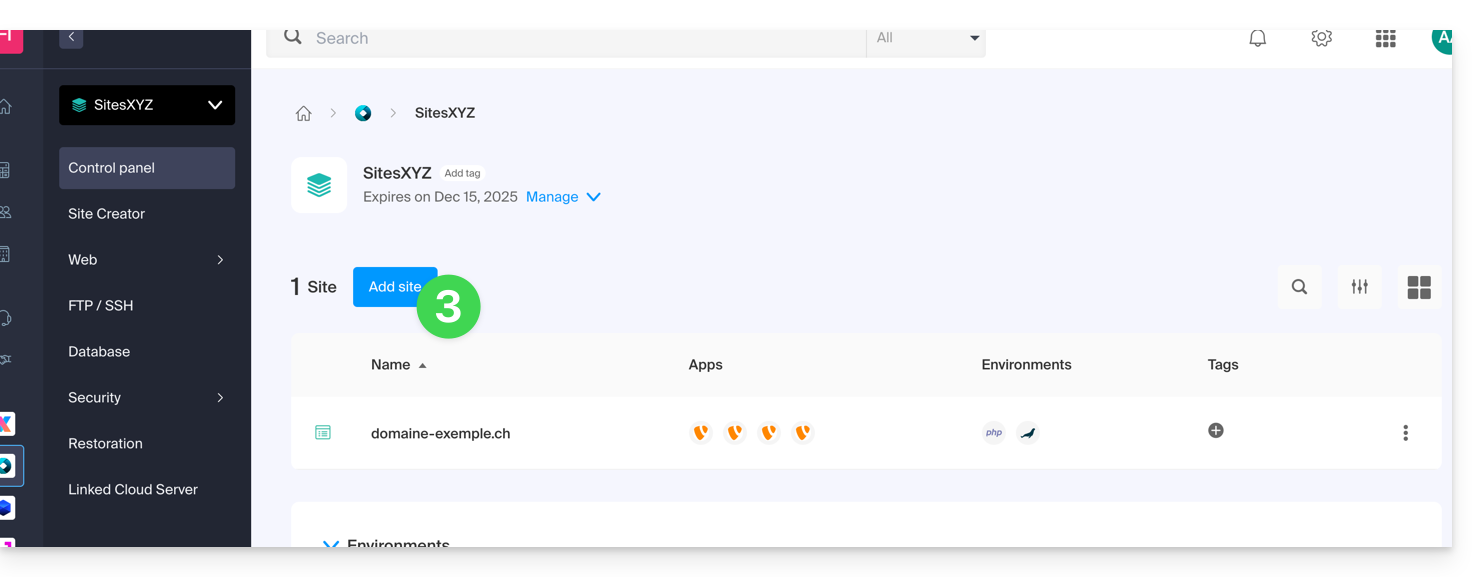
- Klicken Sie auf die Schaltfläche Website hinzufügen:
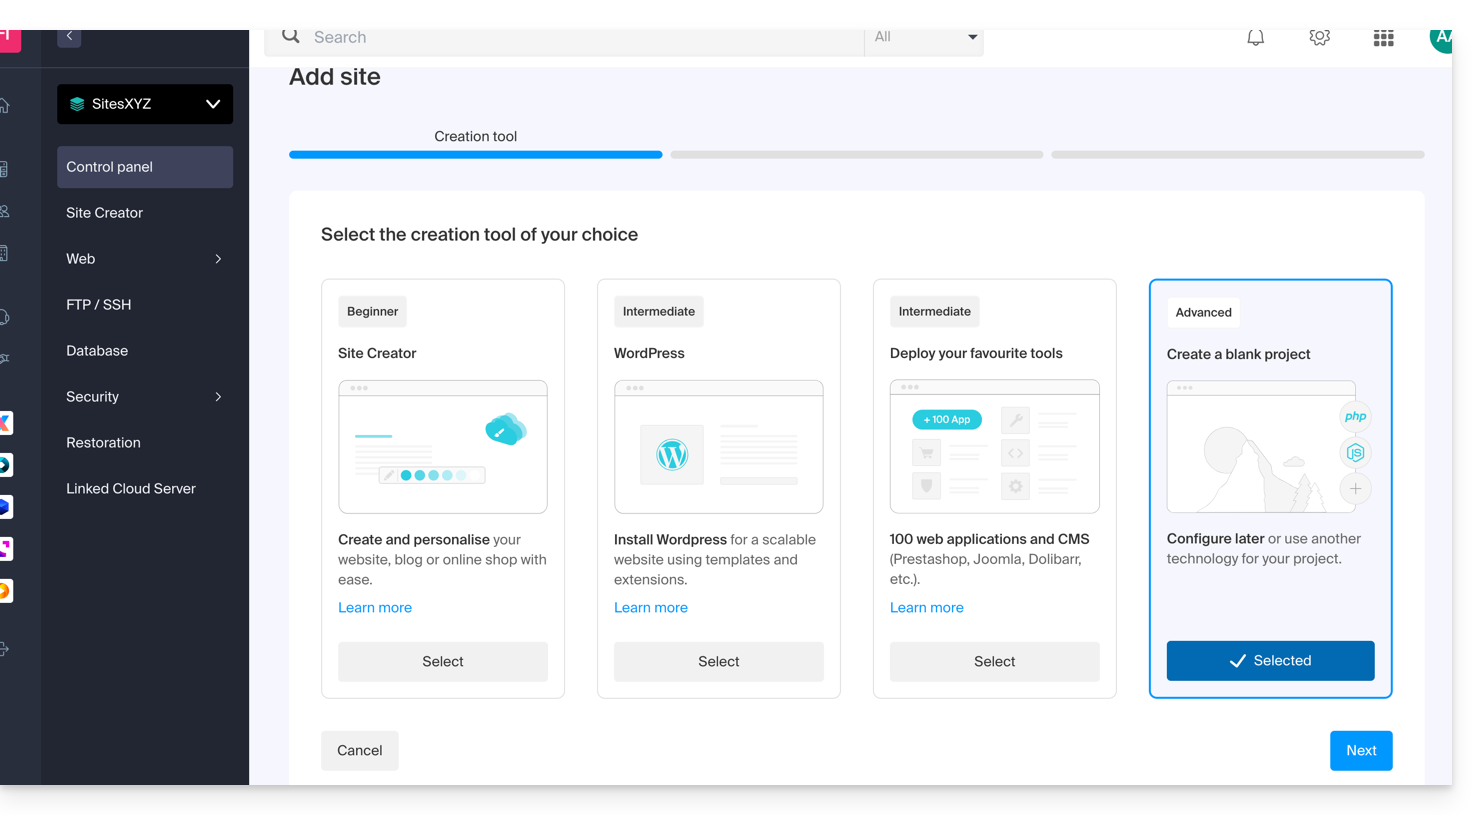
- Ohne Installation eines Tools fortfahren:
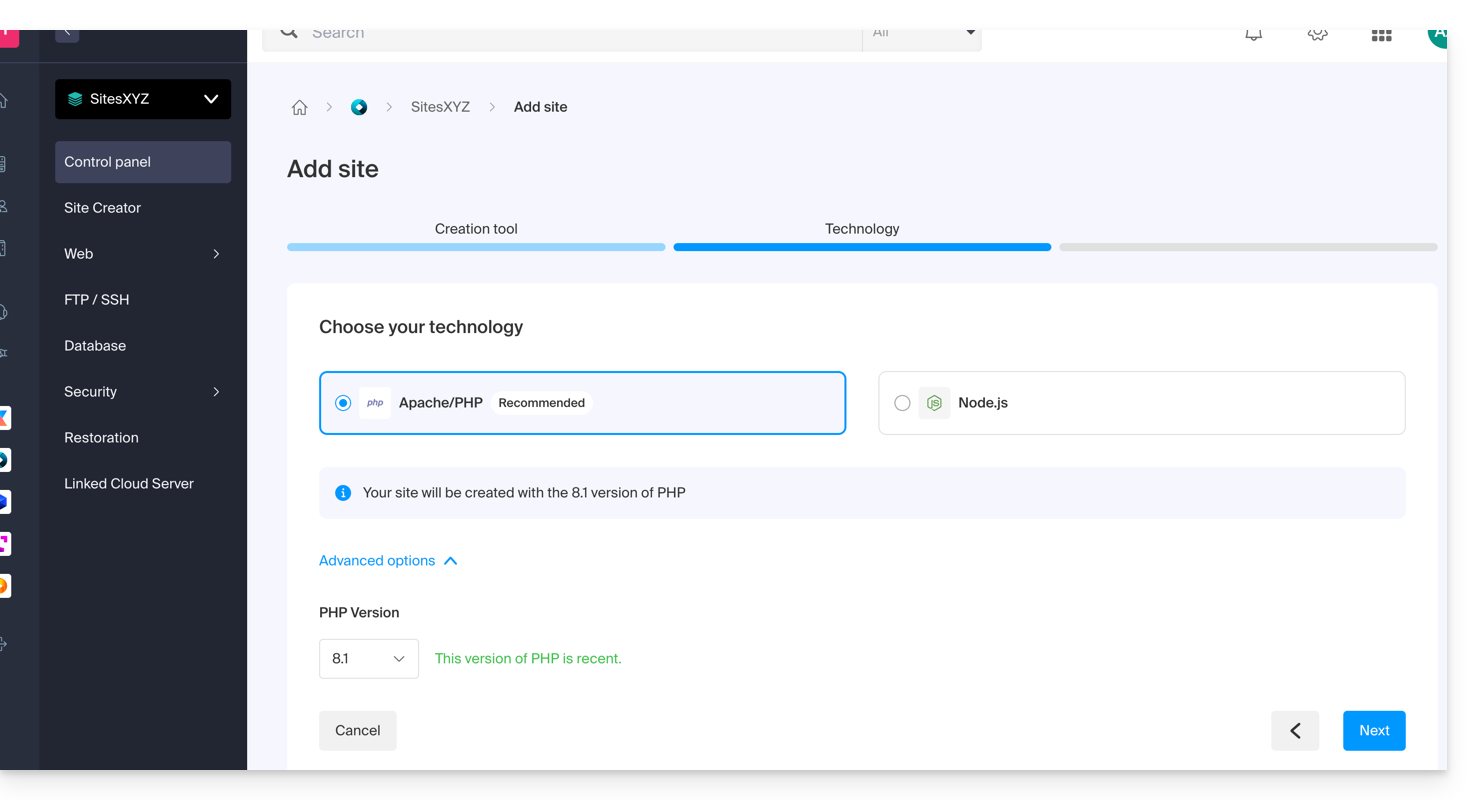
- Klicken Sie auf Apache und wählen Sie die gleiche PHP-Version wie die Hauptseite:
- Wählen Sie zwischen der Verwendung einer Domain oder einer Subdomain.
- Geben Sie den Namen der Domain oder Subdomain an.
- Klicken Sie auf Erweiterte Optionen.
- Aktivieren Sie (oder deaktivieren Sie) das SSL-Zertifikat von Let's Encrypt für die zukünftige Website.
- Aktivieren Sie das Kontrollkästchen Standort manuell festlegen.
- Wählen Sie denselben Standort wie für die Hauptseite:
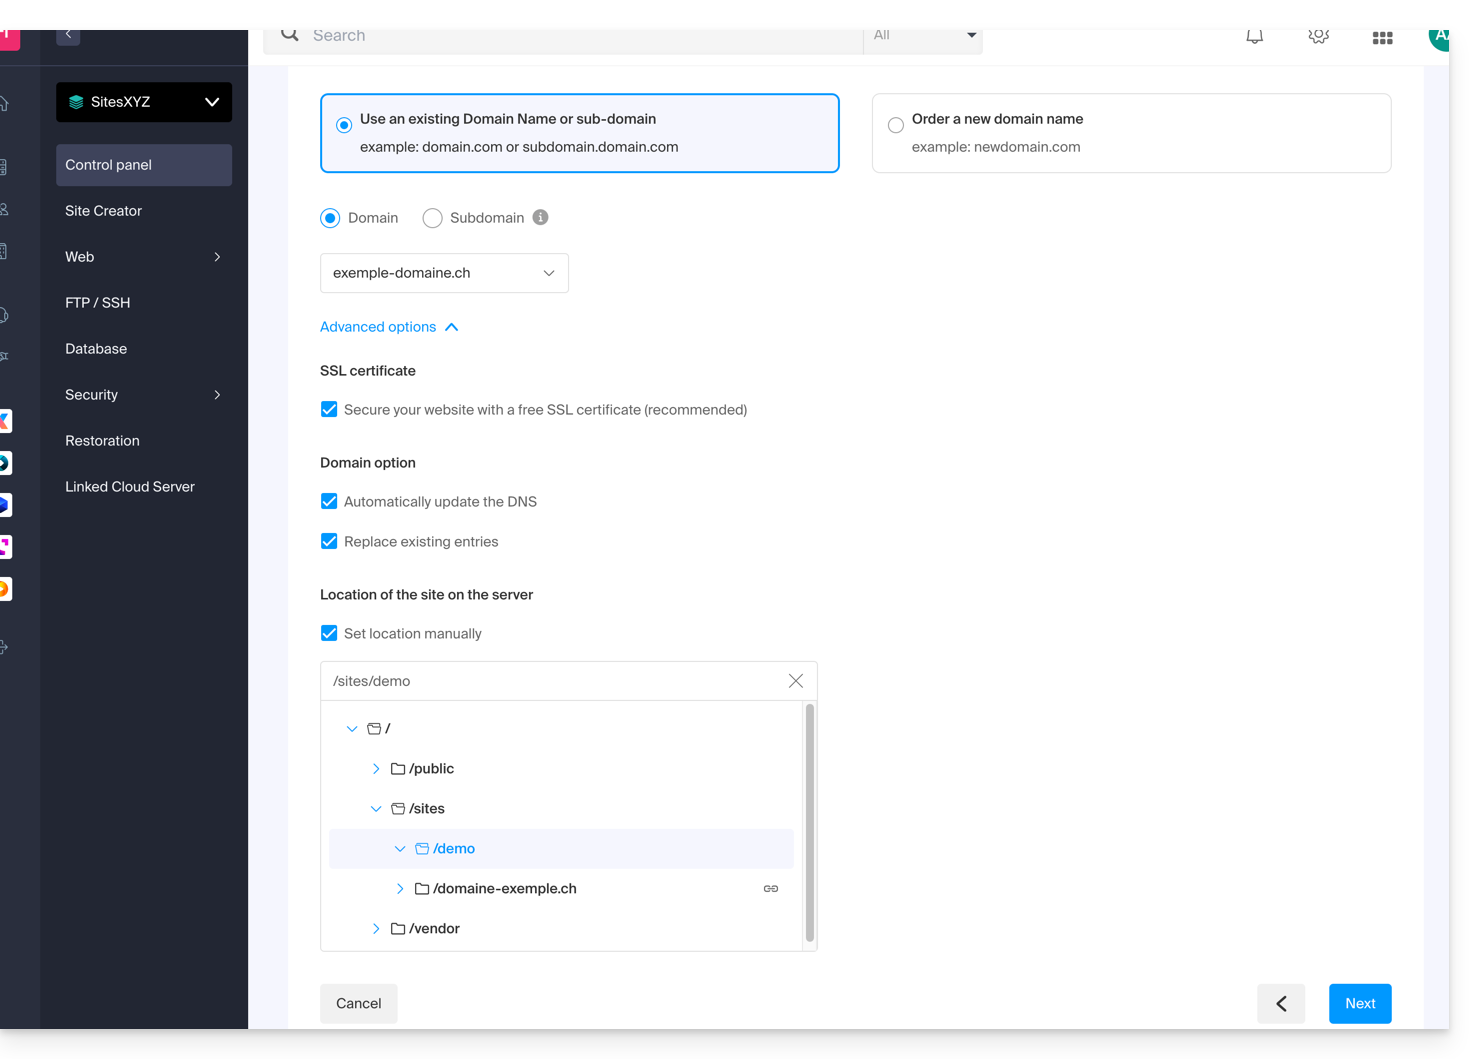
- Klicken Sie auf den blauen Button Weiter, um mit der Erstellung der Website zu beginnen.
SSL-Zertifikat installieren
Sobald die zweite Website erstellt wurde (es kann bis zu 48 Stunden dauern, bis alle Änderungen wirksam sind), können Sie ein SSL-Zertifikat installieren (falls Sie sich entschieden haben, das Zertifikat nicht in Schritt 9 oben zu installieren).
Um die Website-Verwaltung aufzurufen:
- Klicken Sie hier, um die Verwaltung Ihres Produkts im Infomaniak Manager aufzurufen (Benötigen Sie Hilfe?).
- Klicken Sie direkt auf den Namen des betreffenden Produkts.
- Klicken Sie im linken Menü auf SSL-Zertifikate.
- Klicken Sie auf die blaue Schaltfläche SSL-Zertifikat installieren und folgen Sie den Anweisungen.
Link zu dieser FAQ: https://faq.infomaniak.com/2522
War diese FAQ nützlich?
Dieser Leitfaden beschreibt die Gültigkeitsregeln für SSL EV- und DV-Zertifikate, basierend auf den neuesten Richtlinien der Cybersicherheitsbranche.
Gültigkeitsdauer von SSL-Zertifikaten
Auf Initiative des CA/B Forum (das die wichtigsten Akteure des Webs wie Apple, Google und Mozilla vereint) und um die allgemeine Sicherheit der Kommunikation zu erhöhen, wurde die maximale Gültigkeitsdauer von SSL-Zertifikaten verkürzt.Seit Mitte März 2026 haben alle neu von Sectigo ausgestellten Zertifikate eine maximale Gültigkeitsdauer von 200 Tagen (ca. 6 Monate)., gegenüber zuvor 397 Tagen.
Diese Verkürzung der Lebensdauer der Zertifikate soll die Risiken im Zusammenhang mit Hacking-Angriffen begrenzen und sicherstellen, dass die Identitätsdaten von Unternehmen häufiger überprüft werden. Diese Änderung hat keinen Einfluss auf den Preis oder die Vertragslaufzeit Ihres Produkts.
Die SSL-Zertifikate von Let's Encrypt sind von dieser Änderung nicht betroffen (Infomaniak übernimmt die automatische Verlängerung).
SSL-Zertifikate DV von Sectigo
Für DV-SSL-Zertifikate (Domainvalidierung) sorgt Infomaniak für eine automatische Verlängerung alle 6 Monate (das neue Zertifikat wird im Monat vor dem Ablaufdatum generiert).
- Wenn Ihre Website bei Infomaniak gehostet wird: Die Installation des neuen Zertifikats erfolgt vollständig transparent und automatisch.
- Wenn Ihre Website außerhalb von Infomaniak gehostet wird:müssen Sie das Zertifikat bei jeder Verlängerung (alle 6 Monate) manuell auf Ihrem Server neu installieren.
SSL EV-Zertifikate von Sectigo
Aufgrund ihres höheren Sicherheitsniveaus erfordern SSL EV-Zertifikate (Extended Validation) eine alle 6 Monate erfolgt eine manuelle Überprüfung des Unternehmens, unabhängig von der gewählten Abonnementdauer.
- Bei diesem Vorgang werden Ihre Daten erneut überprüft und ein Bestätigungsanruf durchgeführt (wie in diesem anderen Leitfaden beschrieben).
- Wie bei DV-Zertifikaten ist eine manuelle Neuinstallation erforderlich, wenn das Zertifikat auf einem externen Server verwendet wird, der nicht zu Infomaniak gehört.
Link zu dieser FAQ: https://faq.infomaniak.com/2470
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie alle Besucher einer Website auf dem Webhosting von Infomaniak auf eine sichere HTTPS-Version (SSL) umleiten.
Einleitung
- Diese Weiterleitung erfolgt in der Regel automatisch bei einer Standardkonfiguration und -installation.
Manuelle Weiterleitung über die Datei .htaccess
Voraussetzungen
- Es muss ein gültiges und funktionierendes SSL-Zertifikat für die Infomaniak-Website vorhanden sein.
Fügen Sie anschließend die folgenden drei Zeilen in die Datei .htaccess der betreffenden Website ein oder ändern Sie diese, damit alle Besucher automatisch auf die sichere HTTPS-Version der Website zugreifen:
RewriteEngine on
RewriteCond %{HTTPS} off
RewriteRule (.*) {{URL_1}} [R=301,L]
Ersetzen Sie domain.xyz durch Ihren Domainnamen mit der entsprechenden Endung (.com, .fr, .ch usw.).
Ersetzen Sie die zweite Zeile des obigen Codes durch RewriteCond %{HTTP:X-Forwarded-Proto} !https, falls Probleme auftreten.
Mit einem CMS
Die meisten Webanwendungen wie WordPress und Joomla verfügen über Erweiterungen/Plugins, die Besucher einer Website automatisch auf die sichere HTTPS-Version umleiten.
WordPress
Wenn Sie ein Content-Management-System (CMS) wie WordPress für Ihre Website verwenden, wird empfohlen, ein Plugin zu installieren, um diese Weiterleitung durchzuführen:
- Sichern Sie vorsichtshalber die Dateien und die Datenbank der Website.
- Installieren Sie die Erweiterung Really Simple SSL oder eine ähnliche Erweiterung über die WordPress-Konsole und aktivieren Sie sie.
- Besucher werden nun automatisch auf die https-Version der Website umgeleitet.
Joomla
Ersetzen Sie domain.xyz durch Ihren Domainnamen mit der entsprechenden Endung (.com, .fr, .ch usw.).
Suchen Sie die Zeile
var $live_site ='';in der Konfigurationsdatei von Joomla (
configuration.php) auf dem Server.Ersetzen Sie sie durch
var $live_site = '{{URL_3}}';Fügen Sie drei Zeilen in Ihrer
.htaccess-Datei auf dem Server hinzu:RewriteEngine On RewriteCond %{HTTPS} OFF RewriteRule (.*) {{URL_4}}- Öffnen Sie das Joomla-Administrationspanel unter „System – Konfiguration“.
- Klicken Sie auf den Reiter „Server“ und wählen Sie unter „SSL erzwingen“ die Option „Administration und Website“.
- Speichern Sie die Einstellungen, und Besucher werden nun automatisch auf die https-Version der Website umgeleitet.
Prestashop
- Gehen Sie im Backend von Prestashop zu den allgemeinen Einstellungen, um SSL zu aktivieren:
- < v1.7: Klicken Sie auf „Einstellungen“ und dann auf „Allgemein“.
- > v1.7: Klicken Sie auf „Shop-Einstellungen“ und dann auf „Allgemein“.
- Setzen Sie den Schalter „SSL aktivieren“ auf „JA“.
- Klicken Sie auf „Speichern“.
- An derselben Stelle aktivieren Sie den Schalter „SSL für die gesamte Website aktivieren“ und stellen ihn auf „JA“.
- Klicken Sie auf „Speichern“.
Wenn im Browser kein Sicherheitsschloss angezeigt wird oder eine Warnmeldung erscheint, liegt das Problem möglicherweise an der Vorlage oder den Modulen. Es kann vorkommen, dass diese nicht vollständig mit SSL kompatibel sind. In diesem Fall lädt Ihr Prestashop Elemente (Bilder, .css- oder .js-Dateien, Schriftarten usw.) über „http“ anstatt über „https“.
Drupal
Lesen Sie diesen Artikel (auf Englisch), der erklärt, wie Sie eine Drupal-Website von http auf https umstellen.
Alternative Lösungen
Ersetzen Sie domain.xyz durch Ihren Domainnamen mit der entsprechenden Endung (.com, .fr, .ch usw.).
In Ihrer Datei .htaccess erzwingen Sie, dass die URL der Website mit https:// beginnt, aber ohne www:
RewriteEngine On
RewriteCond %{HTTPS} off [OR]
RewriteCond %{HTTP_HOST} ^www. [NC]
RewriteRule (.*) {{URL_6}} [R=301,L]
Im Falle einer Weiterleitungsschleife passen Sie den obigen Code wie folgt an:
RewriteEngine on
RewriteCond %{HTTP:X-Forwarded-Proto} !https [OR]
RewriteCond %{HTTP_HOST} ^www. [NC]
RewriteRule (.*) {{URL_7}} [R=301,L]
In Ihrer Datei .htaccess erzwingen Sie die Weiterleitung mit www:
mit den Unterdomänen:
RewriteEngine On
RewriteCond %{HTTPS} off [OR]
RewriteCond %{HTTP_HOST} !^www. [NC]
RewriteRule (.*) {{URL_8}} [R=301,L]
Im Falle einer Weiterleitungsschleife passen Sie den obigen Code wie folgt an:
RewriteEngine on
RewriteCond %{HTTP:X-Forwarded-Proto} !https [OR]
RewriteCond %{HTTP_HOST} !^www. [NC]
RewriteRule (.*) {{URL_9}} [R=301,L]
und ohne die Subdomains:
RewriteEngine on
RewriteCond %{HTTPS} off [OR]
RewriteCond %{HTTP_HOST} ^domain.xyz [NC]
RewriteRule (.*) {{URL_10}} [R=301,L]
Im Falle einer Weiterleitungsschleife passen Sie den obigen Code wie folgt an:
RewriteEngine on
RewriteCond %{HTTP:X-Forwarded-Proto} !https [OR]
RewriteCond %{HTTP_HOST} ^domain.xyz [NC]
RewriteRule (.*) {{URL_11}} [R=301,L]
Häufige Fehler nach einer HTTPS-Weiterleitung
Um häufige Probleme zu beheben, die nach der Weiterleitung Ihrer Website auf die sichere HTTPS-Version auftreten können, lesen Sie bitte diesen anderen Leitfaden.
Link zu dieser FAQ: https://faq.infomaniak.com/1961
War diese FAQ nützlich?
Diese Anleitung erklärt, wie Sie ein kostenloses SSL-Zertifikat von Let's Encrypt auf einer bei Infomaniak gehosteten Website installieren.
Einleitung
- Nach der Installation des Zertifikats ist Ihre Website sowohl über
httpals auch überhttpserreichbar …- Falls erforderlich, leiten Sie alle Ihre Besucher automatisch auf die sichere https-Website um.
- Wenn Sie einen kürzlich zu Ihrer Website hinzugefügten Alias-Domainnamen hinzufügen möchten, der bereits ein Zertifikat besitzt, müssen Sie diesen aktualisieren.
- Für mehrere Subdomains beachten Sie diese andere Anleitung.
- Let's Encrypt begrenzt die Installation von Zertifikaten auf:
- 100 Subdomains
- 20 Zertifikate pro 7 Tage pro registrierter Domain
- 5 fehlgeschlagene Anfragen pro Konto pro Hostname pro Stunde
Installation eines kostenlosen SSL-Zertifikats auf einer Website
Voraussetzungen
- Damit die Installation möglich ist, müssen die DNS-Einträge der Domain korrekt konfiguriert sein, um auf die betreffende Website zu verweisen.
- Wenn kürzlich Änderungen vorgenommen wurden, funktionieren möglicherweise nicht alle Funktionen sofort.
Um auf die Websites zuzugreifen und ein SSL-Zertifikat zu installieren:
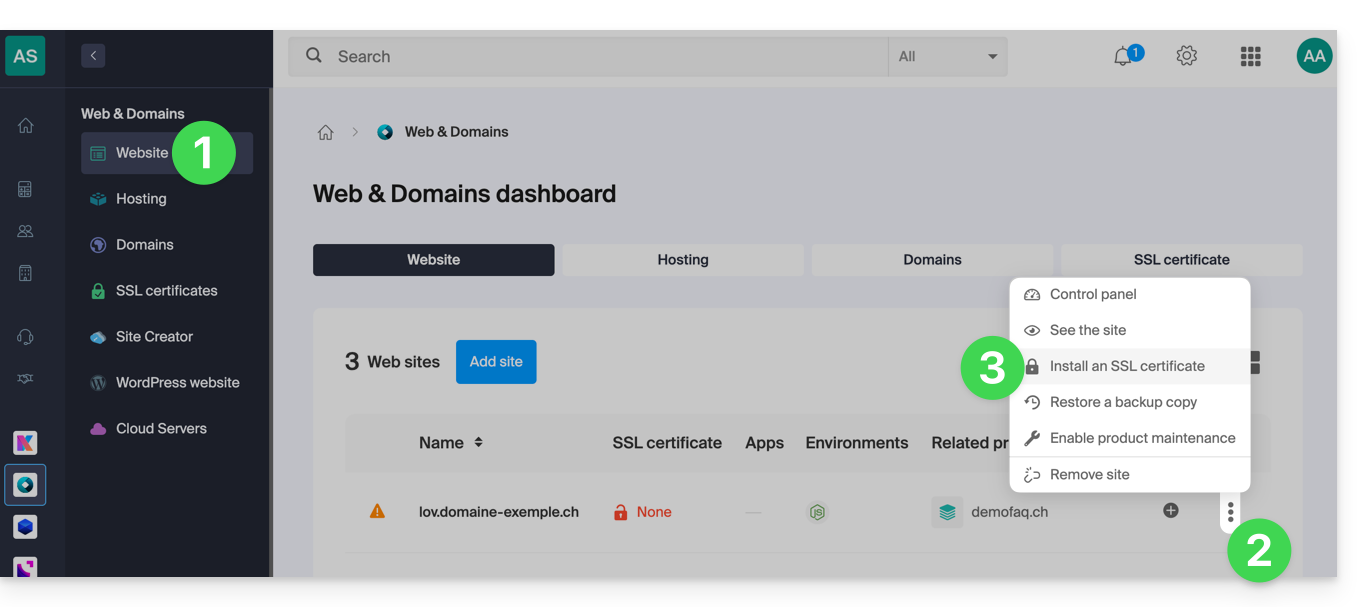
- Klicken Sie hier, um die Verwaltung Ihrer Website im Infomaniak Manager aufzurufen (Benötigen Sie Hilfe?).
- Klicken Sie auf das Aktionsmenü ⋮ rechts neben der betreffenden Website.
- Klicken Sie auf SSL-Zertifikat installieren:
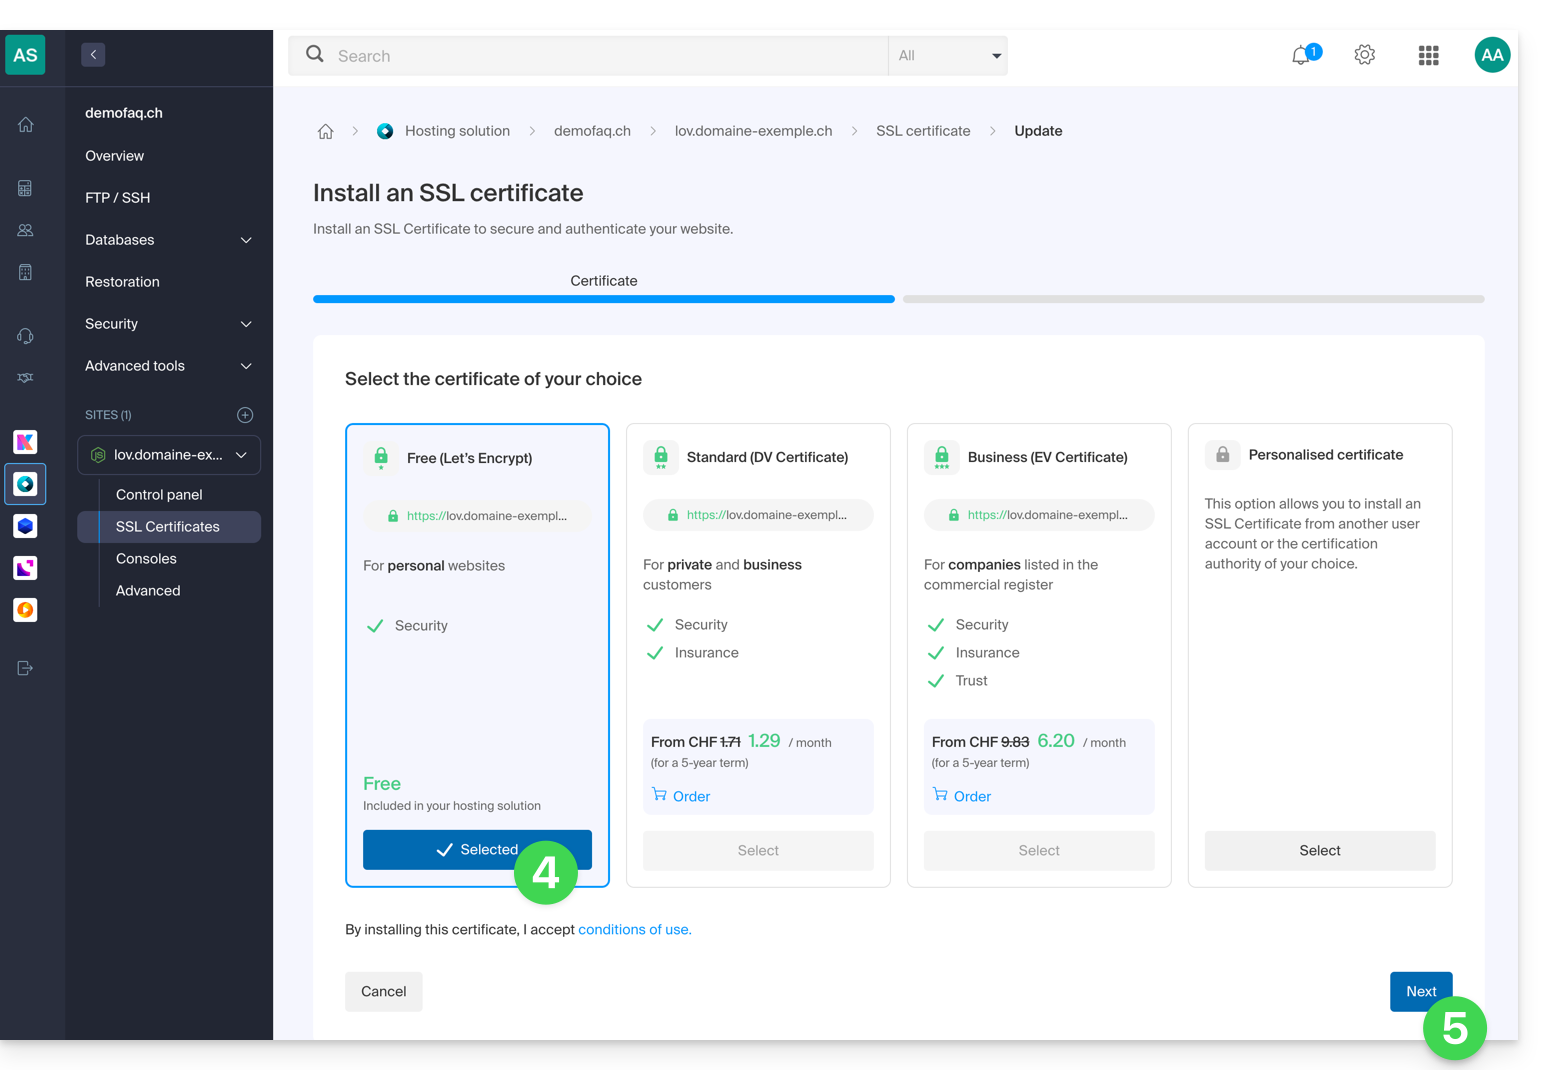
- Wählen Sie das kostenlose Zertifikat aus.
- Klicken Sie auf die Schaltfläche Weiter:
- Überprüfen oder wählen Sie die betreffenden Domains aus.
- Klicken Sie auf die Schaltfläche Installieren:
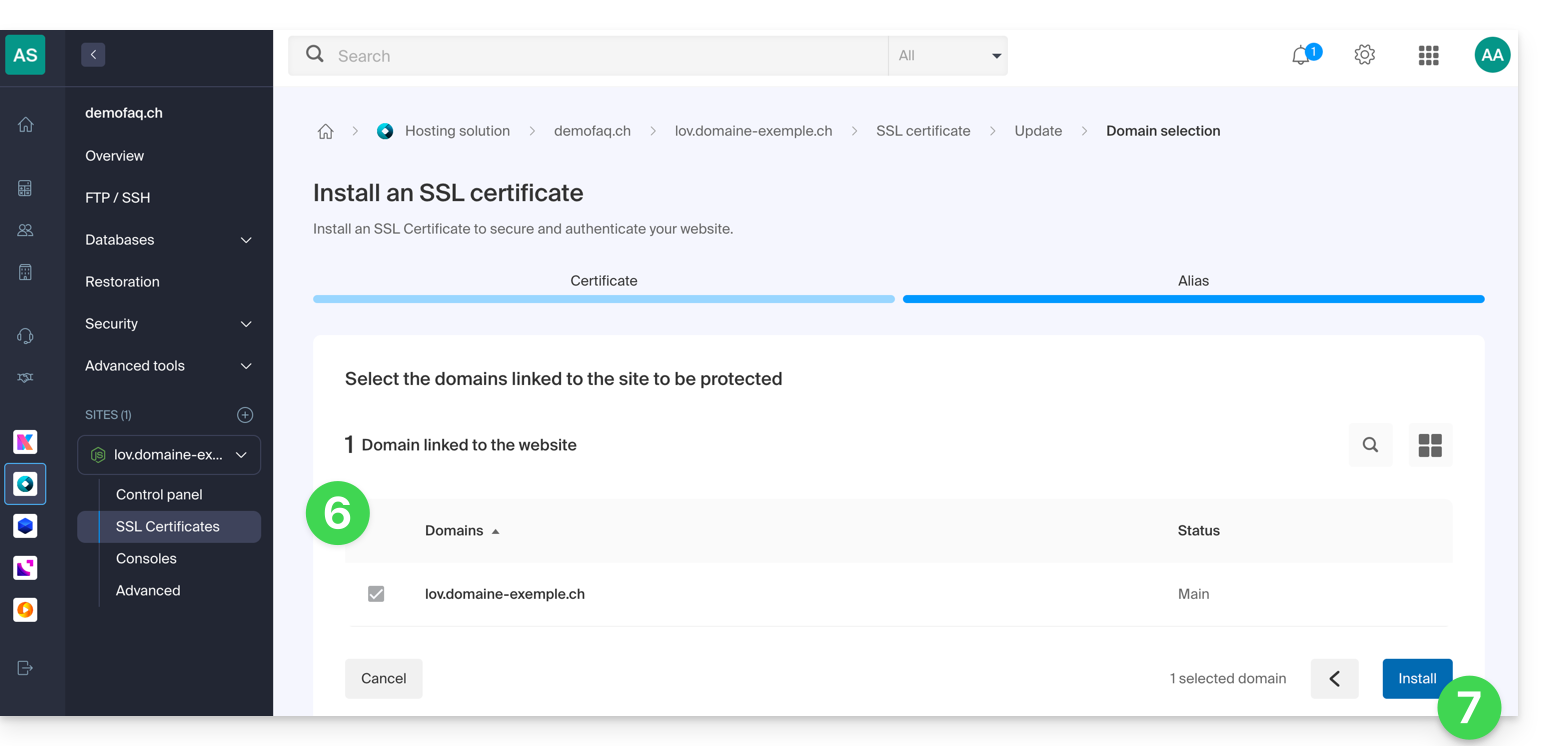
- Warten Sie einige Minuten, bis das Zertifikat auf der Website installiert ist.
Lesen Sie diese Anleitung, wenn Sie auf SSL-Fehler stoßen, und diese Anleitung, wenn Sie Cloudflare verwenden.
Link zu dieser FAQ: https://faq.infomaniak.com/2130
War diese FAQ nützlich?
Dieser Leitfaden hilft Ihnen, den Fehler „Ihre Verbindung ist nicht sicher“ (oder NET::ERR_CERT_AUTHORITY_INVALID) zu diagnostizieren und zu beheben. Diese Sicherheitswarnung kann sowohl Besucher einer Website als auch deren Administratoren betreffen.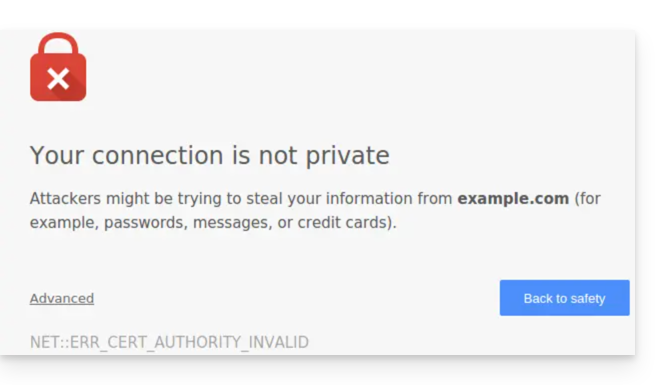
Einleitung
- Diese Warnmeldung ist ein Schutzmechanismus für Ihren Browser.
- Sie zeigt an, dass keine sichere Verbindung zum Server hergestellt werden konnte, und zwar aus einem der folgenden Gründe:
- Die Website verfügt über kein SSL/TLS-Sicherheitszertifikat.
- Das installierte Zertifikat ist abgelaufen oder falsch konfiguriert.
- Die Verbindung zwischen Ihrem Gerät und dem Server wird abgefangen oder gestört.
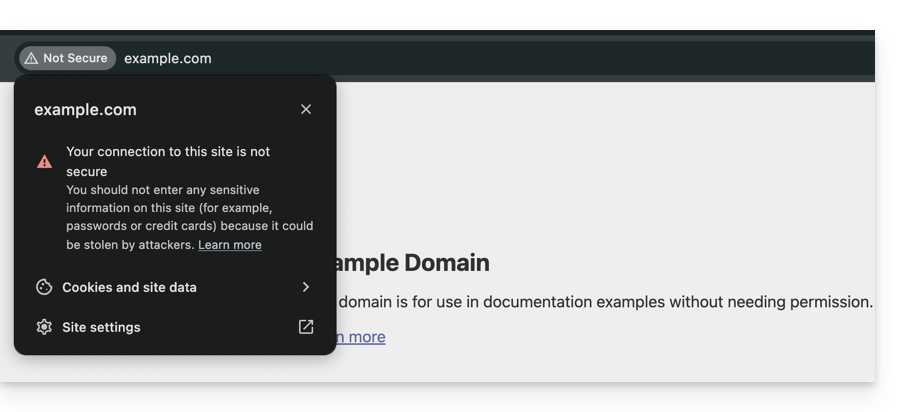
- Achtung: Auf einer Website, die diesen Fehler anzeigt, werden die von Ihnen eingegebenen Daten (Passwörter, Kreditkartennummern) nicht verschlüsselt und können von Dritten abgefangen werden.
Lösungen für Besucher
Wenn Sie diesen Fehler auf einer Website sehen, die Sie nicht verwalten, kann das Problem manchmal an Ihrer eigenen Konfiguration liegen. Überprüfen Sie Folgendes:
- Überprüfen Sie die Uhrzeit Ihres Geräts: Wenn Ihr Computer oder Smartphone nicht auf das richtige Datum/die richtige Uhrzeit eingestellt ist, schlägt die Zertifikatsvalidierung immer fehl.
- Testen Sie im privaten Modus: Wenn der Fehler verschwindet, leeren Sie den Cache und die Cookies Ihres Browsers.
- Überprüfen Sie Ihr Netzwerk: Vermeiden Sie öffentliche WLAN-Netzwerke, die möglicherweise eigene Anmeldeseiten erzwingen.
- Antivirus und Firewall: Einige Sicherheitssoftwareprogramme analysieren HTTPS-Verbindungen und können dadurch Fehlalarme auslösen.
Lösungen für Betreiber einer Infomaniak-Website
Wenn Sie der Administrator der Website sind, müssen Sie sicherstellen, dass Ihr SSL-Zertifikat aktiv und gültig ist, um alle Ihre Domainnamen abzudecken.
1. Ist das SSL-Zertifikat installiert?
Wenn Ihre Website noch HTTP verwendet, müssen Sie ein Zertifikat erstellen (kostenlos über Let's Encrypt oder kostenpflichtig). Informieren Sie sich über die bei Infomaniak verfügbaren Zertifikate.
Wichtig: Wenn Sie Ihrer Website nach der Installation des SSL-Zertifikats zusätzliche Aliase (sekundäre Domainnamen) hinzugefügt haben, müssen Sie das Zertifikat aktualisieren, damit diese ebenfalls berücksichtigt werden.
2. Gültigkeit und Ablaufdatum prüfen
Bei Infomaniak werden Zertifikate automatisch verlängert, aber es kann gelegentlich zu technischen Problemen kommen. Um den Status Ihres Zertifikats zu überprüfen:
- Klicken Sie hier, um die Verwaltung Ihrer Zertifikate im Manager aufzurufen (Benötigen Sie Hilfe?).
- Überprüfen Sie den Status und das Ablaufdatum im Dashboard:

3. HTTPS erzwingen und „gemischte Inhalte“ beheben
Wenn Ihr Zertifikat gültig ist, der Fehler jedoch weiterhin besteht (oder das Schloss nicht grün angezeigt wird), ist es möglich, dass Ihre Website noch Elemente (Bilder, Skripte) über HTTP lädt. Um dies zu beheben, lesen Sie bitte diese andere Anleitung.
Link zu dieser FAQ: https://faq.infomaniak.com/2833
War diese FAQ nützlich?
Dieser Leitfaden erklärt, welche Protokolle und Ports verwendet werden können, um die E-Mail-Dienste von Infomaniak zu nutzen (insbesondere den E-Mail-Dienst).
Empfohlene Ports und Einstellungen für die Client-Konfiguration
Wenn Sie bei der Konfiguration einer Software/eines E-Mail-Clients (Outlook, Thunderbird, Mobilgerät usw.) dazu aufgefordert werden, verwenden Sie vorzugsweise die folgenden Einstellungen:
| IMAPs – Eingehender Datenverkehr (empfohlen) | SMTP – ausgehender Datenverkehr (Option 1: Standard IETF) | SMTPs – ausgehender Datenverkehr (Option 2: implizite Verschlüsselung) | |
|---|---|---|---|
| Ports | 993 | 587 | 465 |
| Sicherheitsmechanismus | SSL / TLS (implizit) | STARTTLS (explizit) | SSL / TLS (implizit) |
| Servername | mail.infomaniak.com | ||
| Authentifizierung | Pflichtfeld (Benutzername = vollständige E-Mail-Adresse) | ||
Technischer Hinweis: Port 587 mit STARTTLS ist der Standard der IETF für die sichere Übermittlung von E-Mails. Port 465 ist eine sichere Alternative, die eine implizite Verschlüsselung verwendet.
Wenn Sie zusätzliche Einstellungen angeben oder die Verschlüsselung deaktivieren, können Fehler bei der E-Mail-Übertragung auftreten.
Weitere unterstützte Ports (nicht verschlüsselt oder für Abwärtskompatibilität)
- Port
143(Standardport für den IMAP-Empfang – unverschlüsselt, verwenden Sie 993) - Port
110(Standardport für den POP3-Empfang – unverschlüsselt, verwenden Sie 995) - Port
995(gesicherter Port für den POP3s-Empfang – gesicherte POP3-Option) - Port
25(Standardport für die Server-zu-Server-Übertragung – unterstützt STARTTLS für die Übermittlung, Port 587 ist jedoch der Standard für Clients). - STARTTLS-Authentifizierung wird auf den unverschlüsselten Ports (143, 110, 25) unterstützt, um die TLS-Verschlüsselung zu aktivieren.
- SMTP-Authentifizierung wird unterstützt (Methoden LOGIN oder PLAIN).
Verwendung der API und Sicherheit bei Datenübertragungen
Die Infomaniak-API bietet keine direkte Verbindung zum E-Mail-Dienst, da IMAP und SMTP bereits die „APIs“ darstellen. Verwenden Sie eine Bibliothek (z. B. Python: email.examples und imaplib), die IMAP und SMTP verwendet.
Um E-Mails von PHP aus anzuzeigen:imap_open("{mail.infomaniak.com:993/imap/ssl}", $email, $password);
Der MTA-STS-Mechanismus wird weder implementiert noch überprüft. Infomaniak verwendet stattdessen DANE (DNS-basierte Authentifizierung benannter Entitäten), um eine verschlüsselte Verbindung zwischen Servern zu gewährleisten, wenn die folgenden Bedingungen erfüllt sind:
- Der Client sendet eine E-Mail an eine Domain, die DANE konfiguriert hat.
- Der Client empfängt eine E-Mail von einem SMTP-Server, der DANE verwendet.
- In allen anderen Fällen (wenn kein DANE vorhanden ist) bleibt die verschlüsselte Verbindung optional.
Link zu dieser FAQ: https://faq.infomaniak.com/468
War diese FAQ nützlich?